Compliance, Risiko und Governance: Alles in einer Plattform
Sightadel bündelt Compliance-Abläufe, Risikomanagement, Nachweise und Asset-Monitoring in einer Plattform. Entwickelt für Teams, die Frameworks wie ISO 9001, ISO 27001, NIS2, DORA und DSGVO managen.
Demo buchen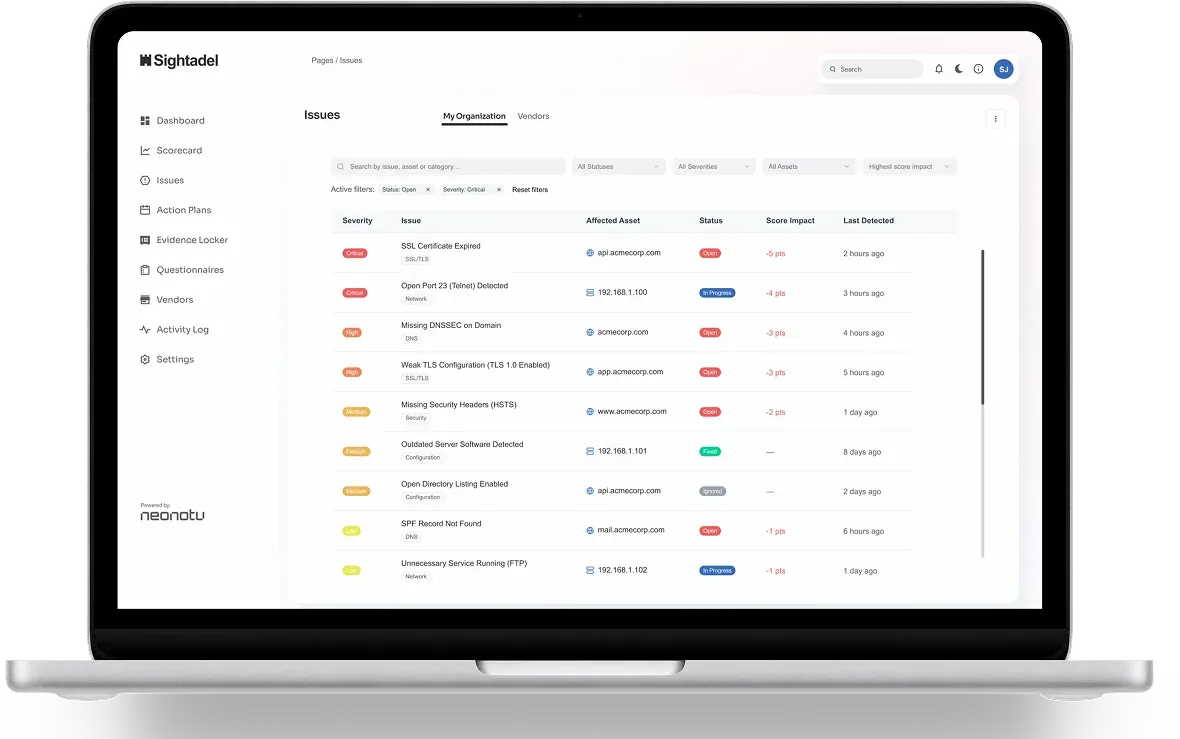
Für die tägliche Compliance-Arbeit entwickelt
Sightadel kombiniert externes Monitoring, Framework-basierte Assessments, Lieferanten-Workflows und Nachweismanagement in einer zentralen Plattform.
Statt verstreuter Tabellen, isolierter Tools und statischer Reviews behält Ihr Team eine aktuelle Sicht auf Sicherheitslage, Lieferantenrisiko und Compliance-Bereitschaft.
Unsere Compliance Plattform hilft Unternehmen bei:
- Mehrere Compliance-Anforderungen parallel verwalten
- Risiken, Kontrollen und Verpflichtungen nachverfolgen
- Nachweise und Audit-Bereitschaft zentralisieren
- Zusammenarbeit intern und extern (z.B. Auditor) optimieren
- Abhilfemaßnahmen zu verbessern und Korrekturmaßnahmen zu verwalten
Plattformübersicht
Eine vollständige Ansicht des Produkts. Sie zeigt, wie Sightadel Attack-Surface-Monitoring, Lieferantenrisiko, Nachweisaustausch und wiederkehrende Aufgaben in einem System verbindet.
Externes Attack-Surface-Monitoring
Kontinuierliche Überwachung von Domains, Infrastruktur, exponierten Diensten, Schwachstellen und Sicherheitssignalen in Ihrer Organisation und bei Anbietern.
Compliance-Frameworks in Ihrer Organisation und Drittparteien umsetzen
Sightadel macht Security-Frameworks zu täglichen Arbeitsprozessen. Assessments, Nachweise, Fragebögen, Monitoring und Maßnahmen laufen in einem zentralen System zusammen.
Schluss mit lückenhaftem Compliance-Management
Eine kompakte Übersicht der Plattformfunktionen.
Ersetzen Sie verstreute Compliance-Aktivitäten durch einen gemeinsamen Workflow, der Controls, Lieferanten, Nachweise und Maßnahmen das ganze Jahr in Einklang hält – nicht nur zum Audit.
So funktioniert es
Ein Vier-Schritte-Workflow, der zeigt, wie die Plattform in der Praxis funktioniert.
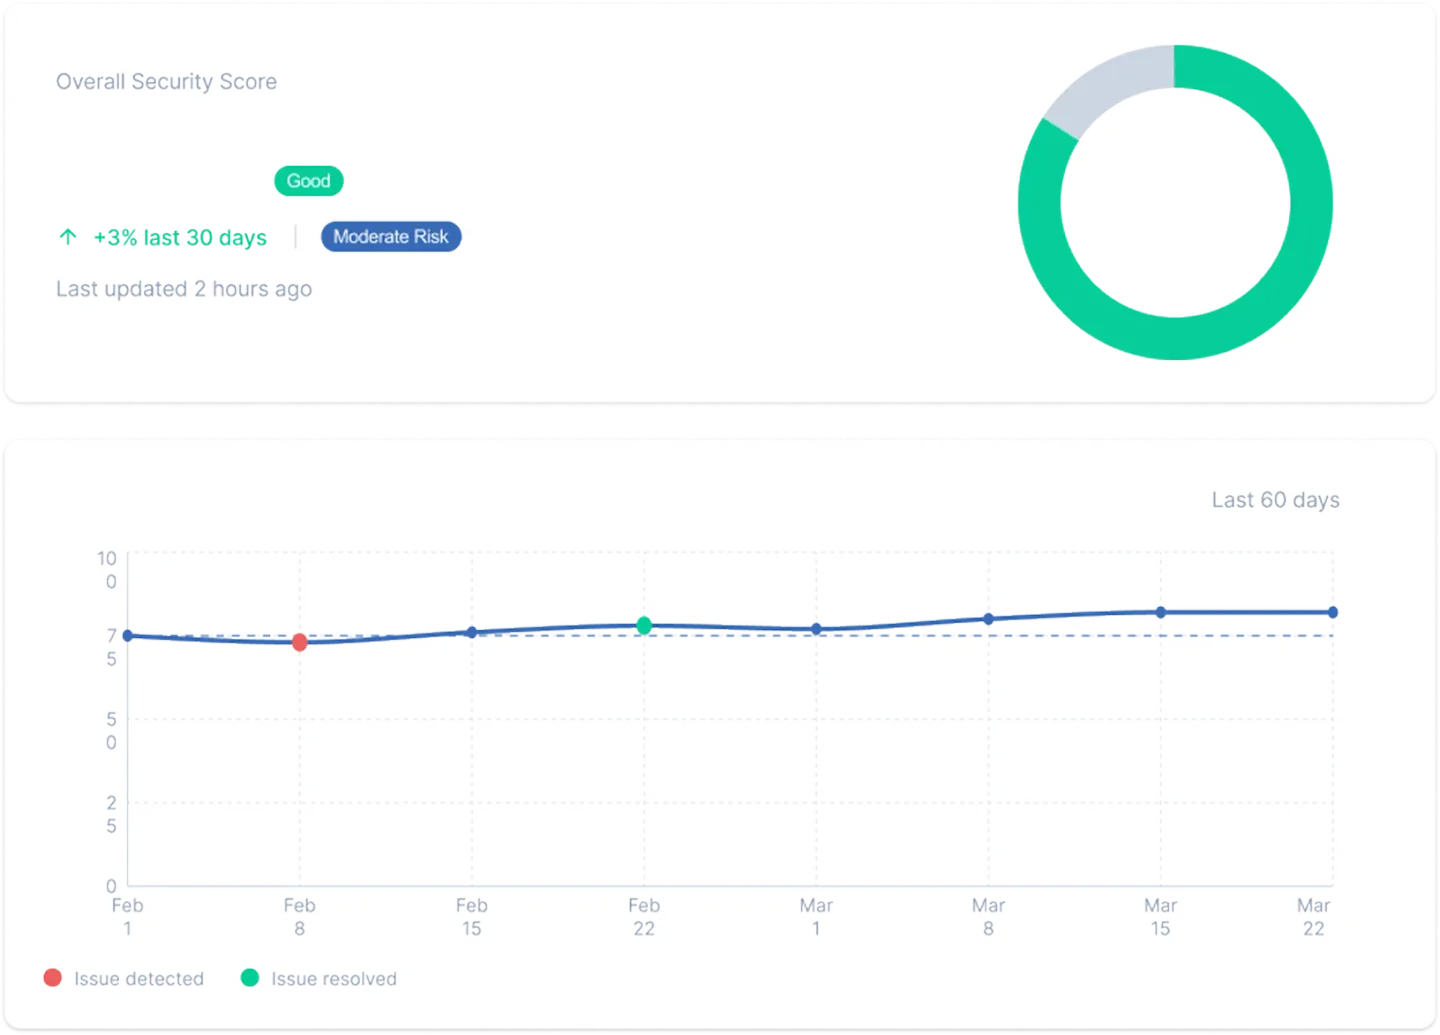
Sicherheits-Scorecards
Verstehen Sie Organisations- und Lieferantenrisiken über Security-Scorecards. Sie verbinden regelmäßig aktualisierte externe Intelligence mit kontextbezogener Risikoanalyse.
Sicherheitsbewertungen für operative Entscheidungen
- Historische Score-Verfolgung
- Indikatoren für Angriffsanfälligkeit
- Risikofaktoranalyse
- Problempriorisierung
- Management-freundliche Zusammenfassungen
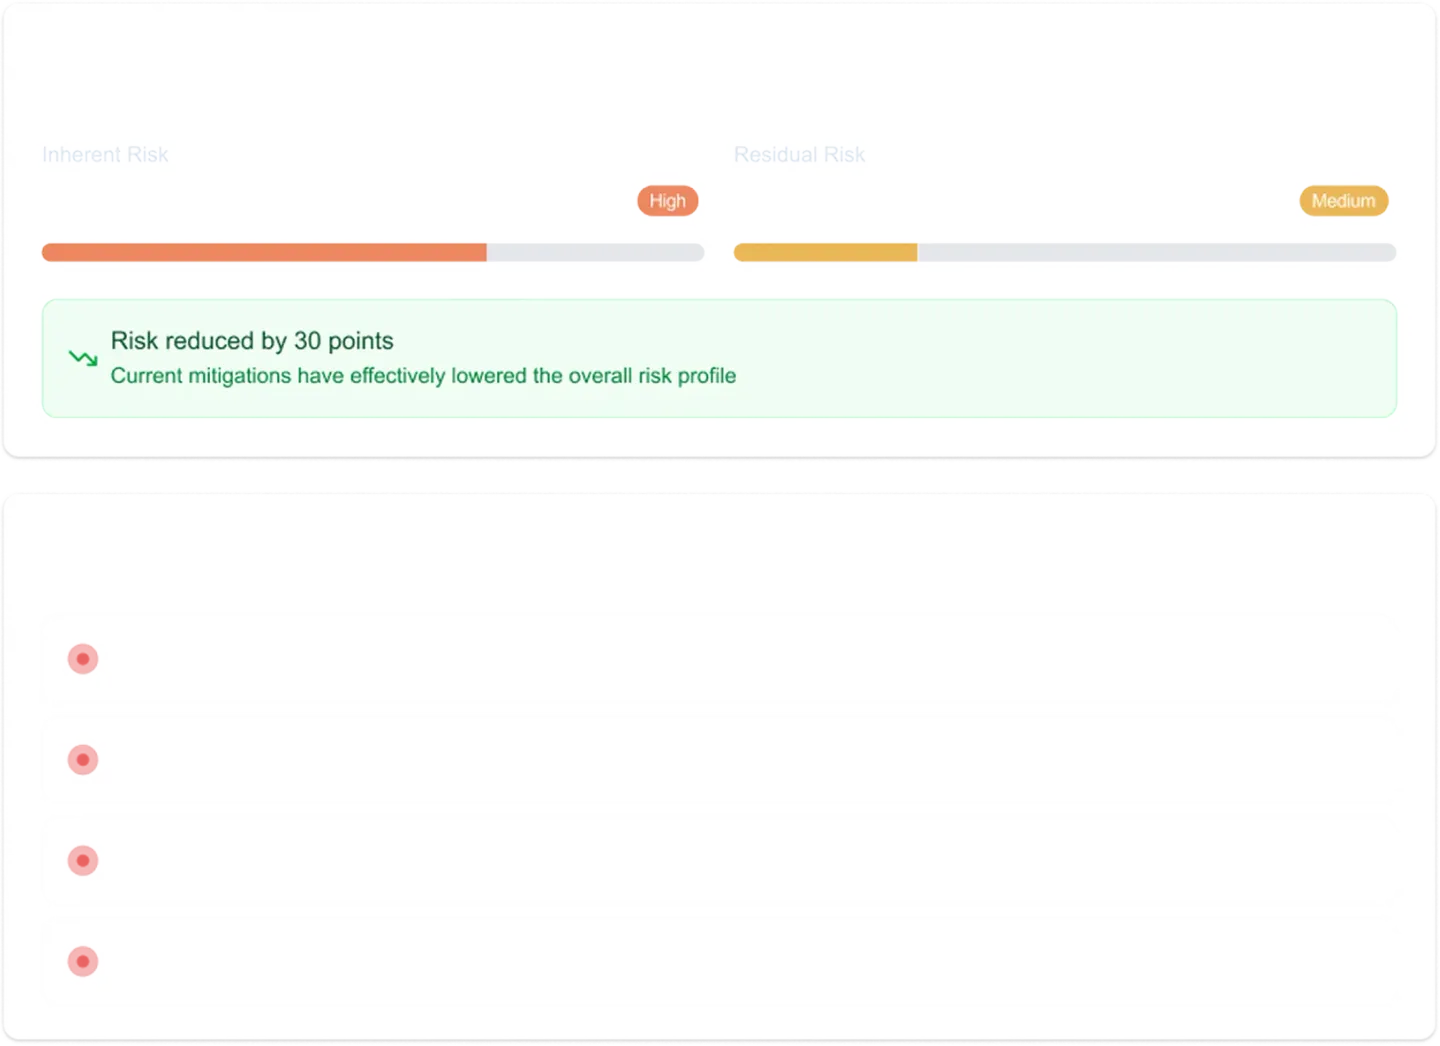
Anbieter-Sicherheitsreviews modernisieren
Ersetzen Sie verstreute Tabellen und E-Mail-basierte Assessments durch zentrale Workflows für Fragebögen, Nachweise, Lieferanten-Monitoring und Maßnahmenverfolgung.
- Drittparteien-Onboarding
- Fragebogenverwaltung
- Gemeinsame Assessments
- Nachweisanfragen
- Laufendes Lieferanten-Monitoring
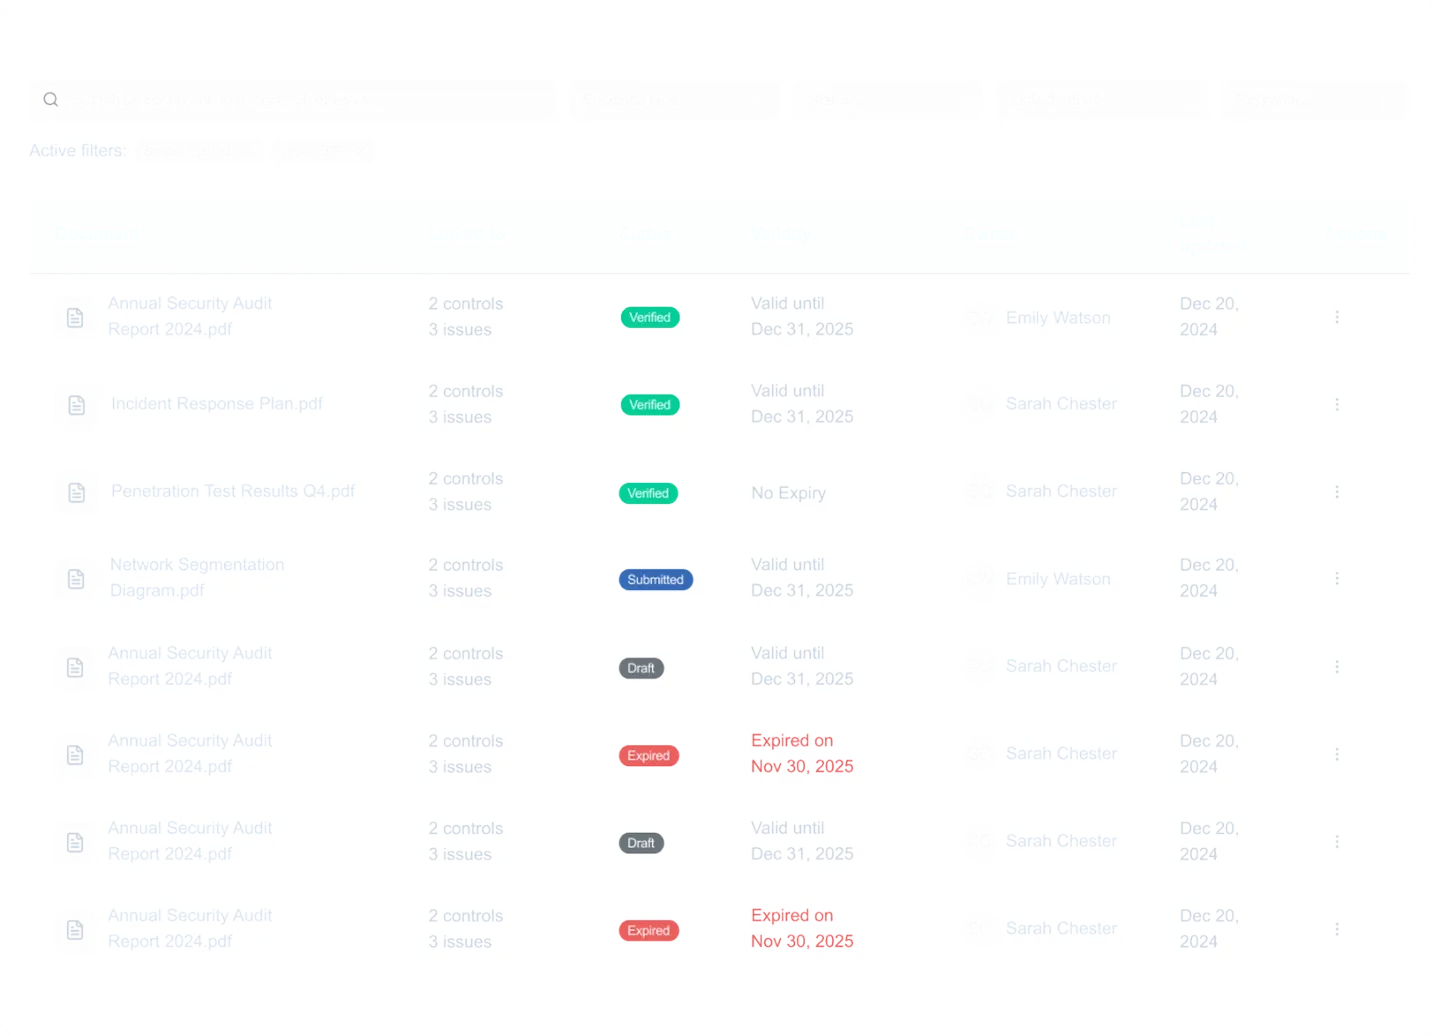
Vertrauen durch transparentes Sicherheitsmanagement aufbauen
Organisieren und teilen Sie Richtlinien, Zertifizierungen, Assessments und weitere Dokumentation sicher mit Kunden, Anbietern und Stakeholdern.
- Zentrales Nachweisarchiv
- Gemeinsame Dokumentation
- Zugriffskontrolle
- Audit-bereite Organisation
- Schnellere Reviews
Warum Unternehmen Sightadel wählen
Worauf die Plattform aufbaut: gemeinsame Arbeit, klare Verantwortung und umsetzbare Befunde.
Häufig gestellte Fragen
Antworten auf häufige Fragen zu Sightadel.
Modernisieren Sie das
Compliance-Management Ihrer Organisation
Erfahren Sie, wie Sightadel Ihren Teams hilft, Monitoring, Frameworks, Drittparteien- und Nachweismanagement zentral zu steuern.
Demo buchen