El certificado es el principio,
no la meta.

Puntos de control, evidencias y plazos para ISO 27001, ISO 9001, NIS2, DORA, SOC 2, BSI C5 y el RGPD en un mismo lugar. Cada evidencia tiene fecha de caducidad y avisa antes de que el auditor la encuentre. Y donde no existe certificado alguno — NIS2, DORA, RGPD — solo cuenta lo que se puede demostrar de forma continua.

Catorce días, sin datos de pago.
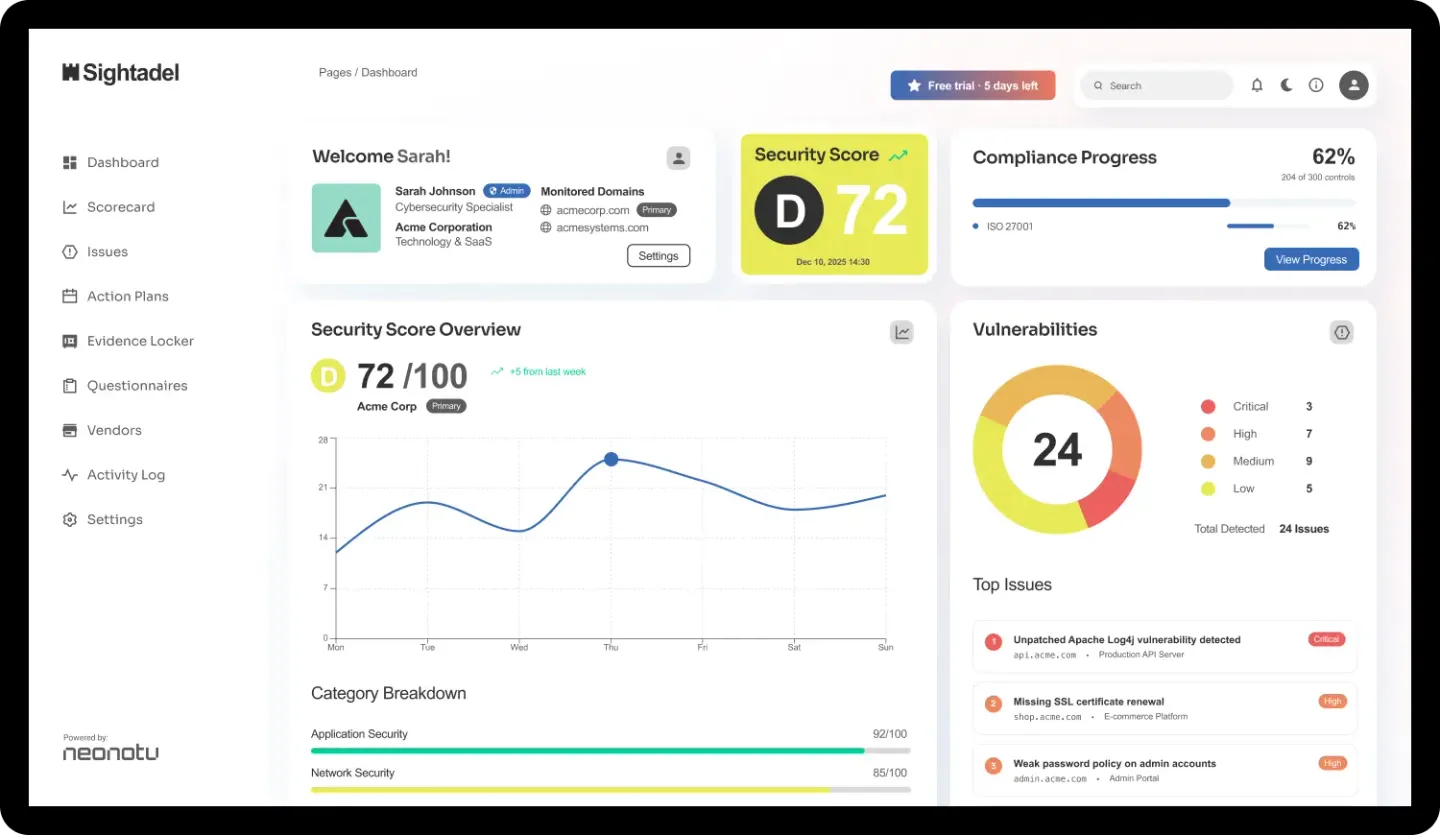
Vista previa del panel de Sightadel
  • ISO 27001
  • ISO 9001
  • NIS2
  • DORA
  • SOC 2
  • NIST CSF 2.0
  • BSI C5
  • RGPD
  • ISO 42001
  • HACCP
  • y más
  • Alojado en Alemania
  • Desarrollado en Alemania
  • Contrato de encargo, artículo 28
  • Acceso para auditores incluido

Desarrollado y alojado en Alemania.neonotu GmbH · Sightadel

Una plataforma de cumplimiento para ISO 27001, NIS2, DORA y siete marcos más

Sightadel reúne en un solo lugar lo que hoy suele estar disperso: qué requisito aplica, quién responde de él, qué evidencia lo respalda y cuándo vuelve a vencer.

La diferencia con una hoja de cálculo no se nota el primer día, sino en el mes once — cuando alguien pregunta cuándo se revisaron por última vez los derechos de acceso y la respuesta no puede salir de memoria.

Qué cambia

No desaparece el trabajo, desaparece la búsqueda.

Hoy

  • El estado está en cuatro hojas de cálculo y las evidencias en tres buzones.
  • Con el segundo marco, la misma evidencia se mantiene dos veces.
  • «¿Cuándo se revisó esto por última vez?» nadie lo responde de memoria.
  • Tres semanas recopilando antes de la auditoría, año tras año.
  • Las carpetas de evidencias viajan al auditor por correo.

Con Sightadel

  • Requisito, responsable, evidencia y plazo en un mismo sitio.
  • Una evidencia queda vinculada a todos los marcos que la exigen.
  • Cada evidencia lleva fecha de caducidad y avisa por sí sola.
  • La preparación de la auditoría es lo que se acumuló durante el año.
  • El auditor recibe su propio acceso, únicamente de lectura.

Entienda su situación de seguridad

Vea de un vistazo dónde están las mayores brechas — y cuáles de ellas mueven realmente la aguja.

  • Nivel de madurez por ámbito en lugar de una cifra global que no decide nada.
  • Detectar brechas antes de que se conviertan en hallazgos de auditoría.
  • Una vista que puede presentarse a la dirección sin traducirla.
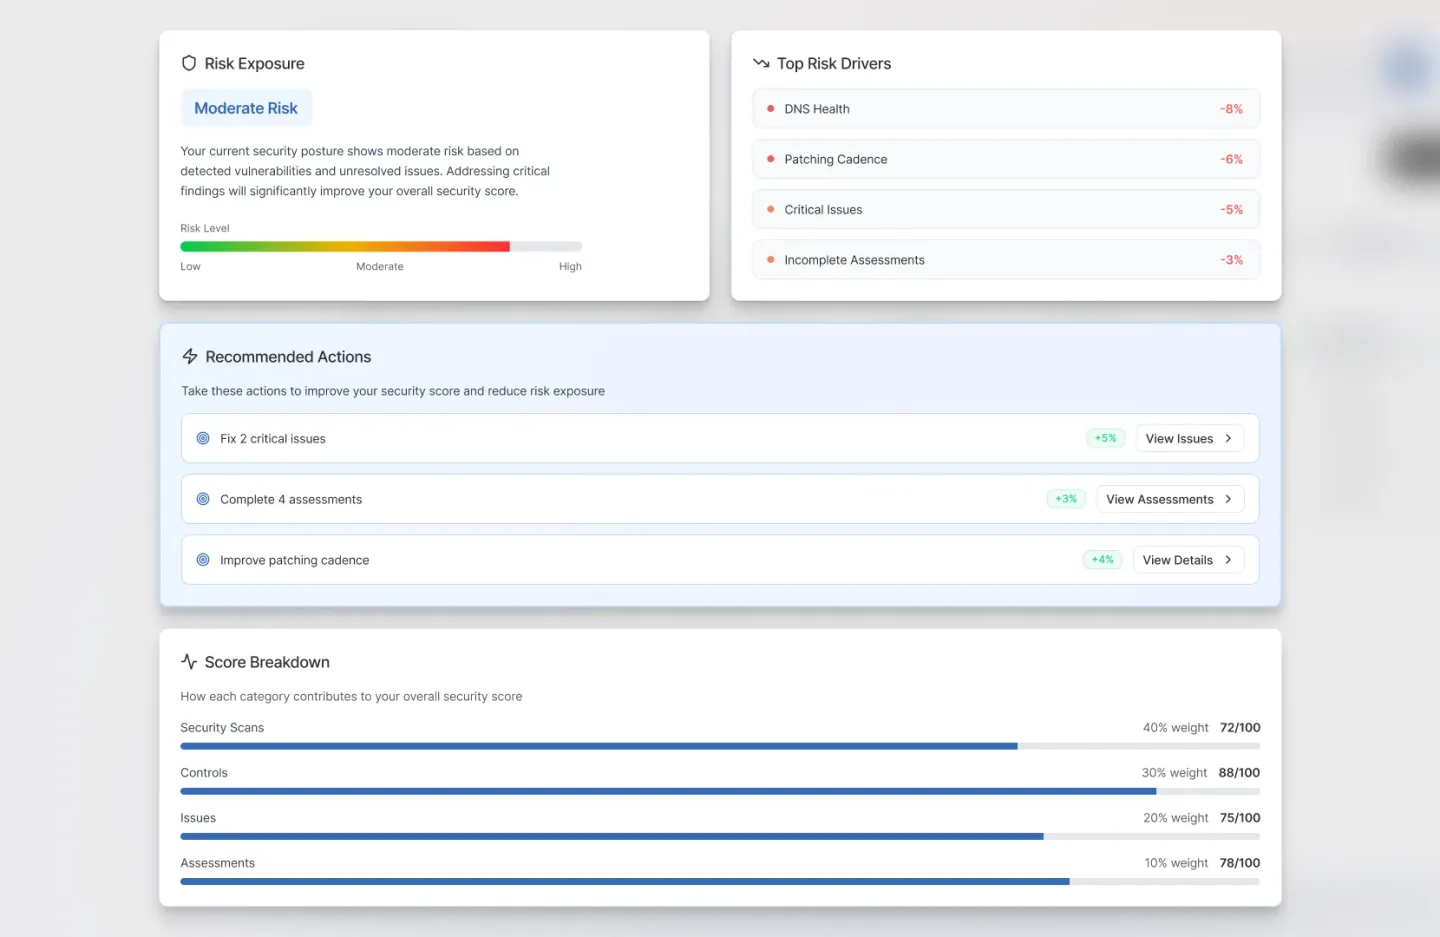
Vista general de la situación de seguridad con nivel de madurez por ámbito
Madurez por ámbitoBrechas visibles al instanteUna vista para la dirección

Resolver primero lo importante

Las tareas se ordenan por efecto, no por fecha de entrada. Así su equipo sabe siempre qué toca a continuación y por qué.

  • Puntos abiertos con plazo, responsable y evidencia.
  • Dependencias entre tareas, riesgos y controles a la vista.
  • Avanzar de forma ordenada en lugar de perderse entre tickets y herramientas.
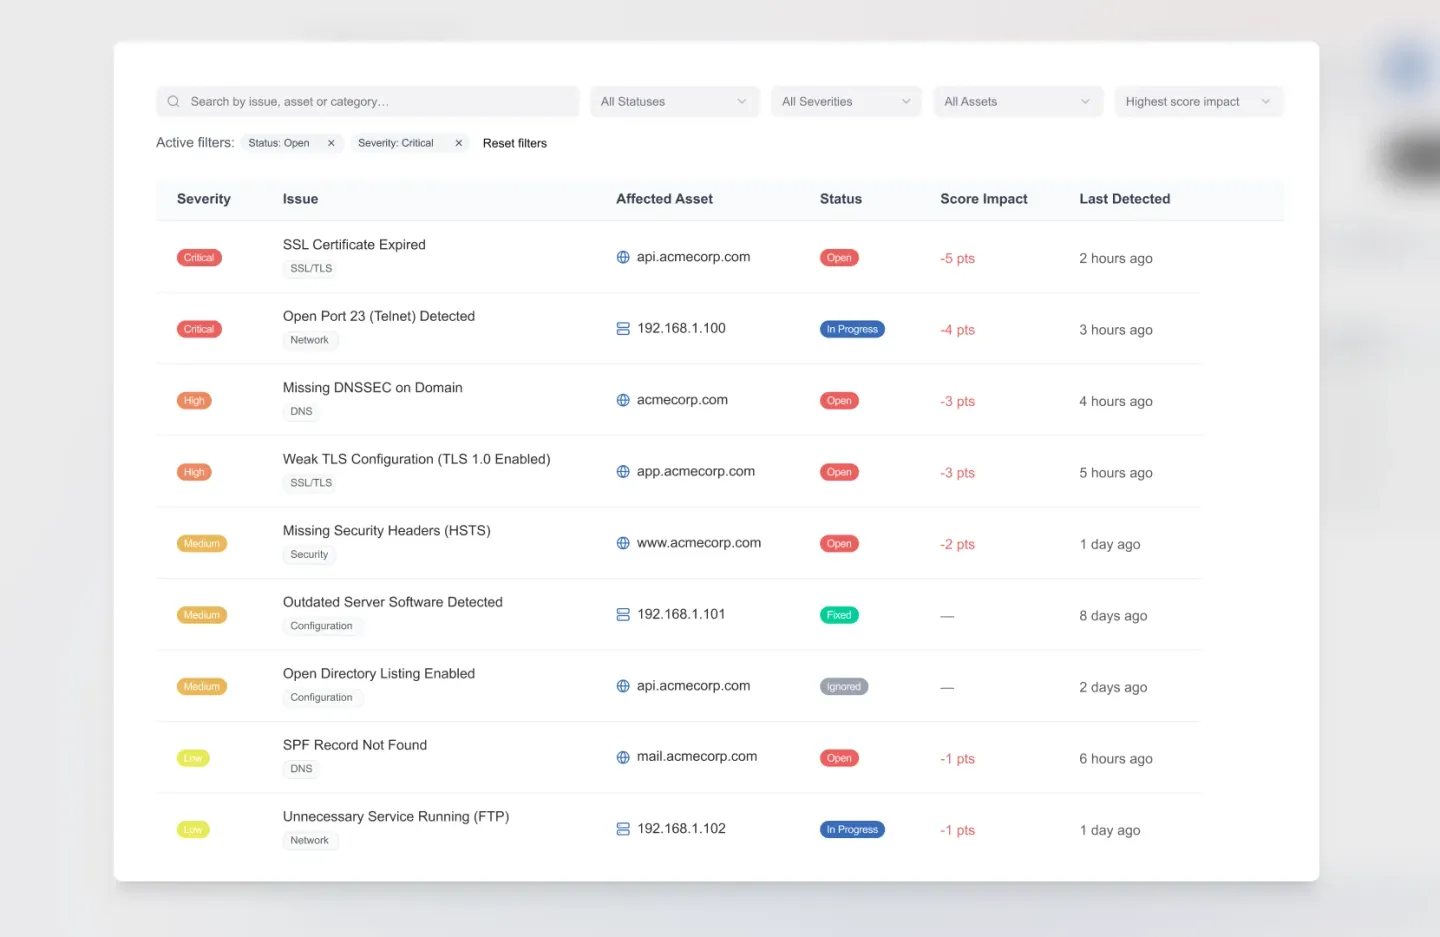
Lista de puntos abiertos con prioridad, plazo y responsable
Ordenado por efectoPlazo y responsableLa evidencia al lado

Todo el año en rumbo

Entre la auditoría inicial y la primera de seguimiento median once meses. Lo que no se mantiene en ese tiempo falta después — y se nota, porque las evidencias llevan fecha.

  • Cada evidencia recibe una fecha de caducidad y avisa por sí sola.
  • Revisión de accesos, evaluación de proveedores, formación y prueba de restauración funcionan como ciclos.
  • El auditor recibe su propio acceso, únicamente de lectura.
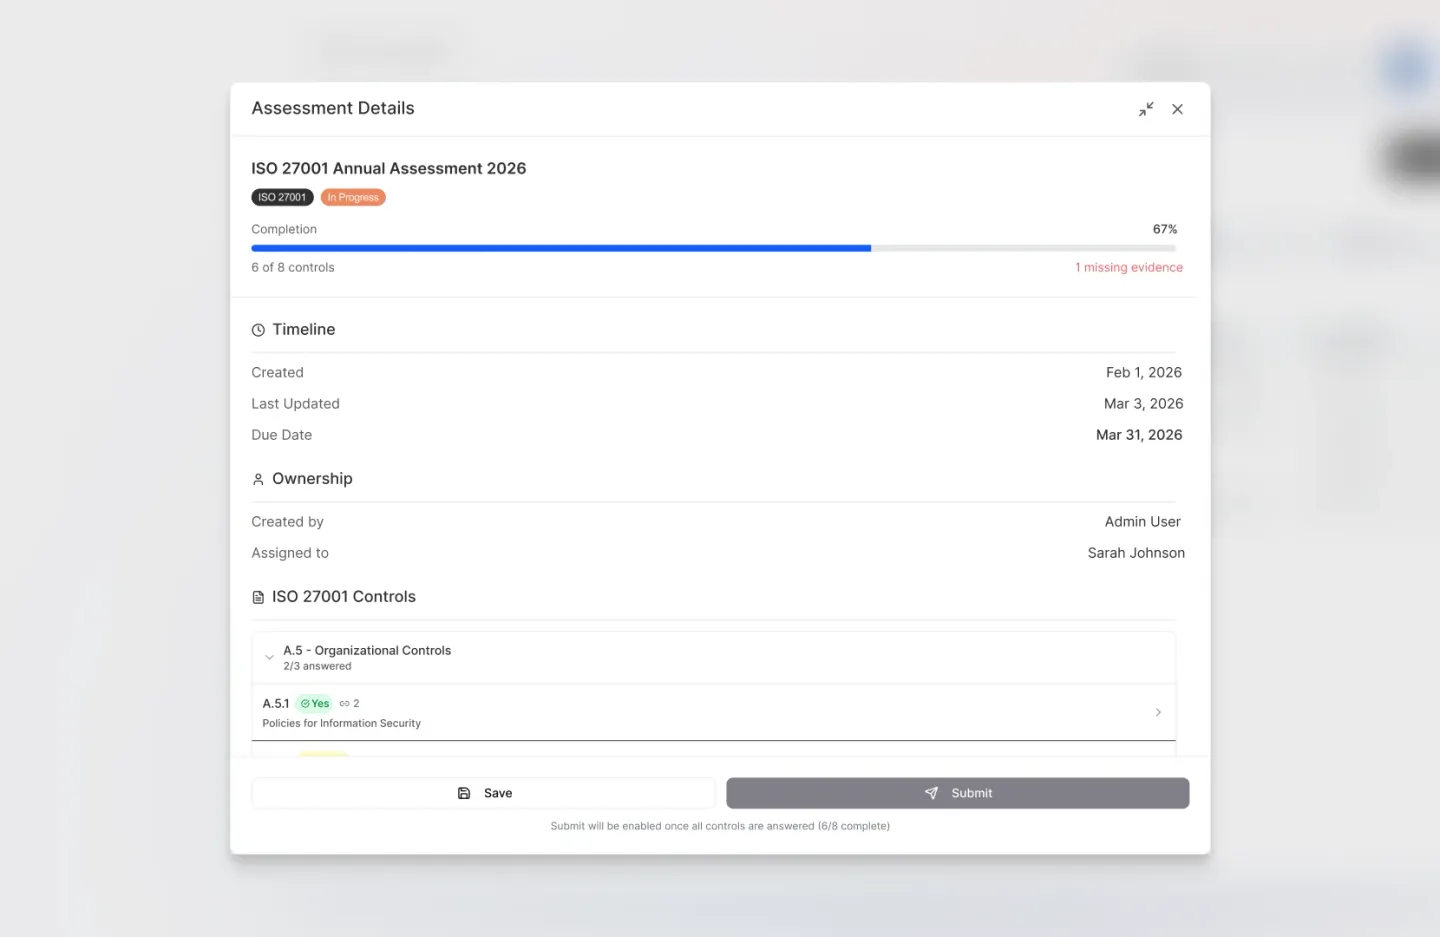
Seguimiento de activos con revisiones y recordatorios
Caducidad por evidenciaUn aviso, no un recordatorio mentalEl auditor lee, no modifica

Qué está cubierto — y qué se obtiene al final

No todos los marcos terminan en un certificado. Esa diferencia decide ante quién se demuestra el cumplimiento y qué se puede enseñar a un cliente.

MarcoNaturalezaQué se obtiene
ISO/IEC 27001CertificaciónCertificado de una entidad de certificación acreditada, ciclo de tres años
ISO 9001CertificaciónCertificado de una entidad de certificación acreditada, ciclo de tres años
ISO/IEC 42001CertificaciónCertificado del sistema de gestión de IA, estructurado como ISO 27001
SOC 2Informe de aseguramientoInforme de una firma auditora, tipo I a una fecha o tipo II durante un periodo
BSI C5AtestaciónAtestación de un auditor conforme a ISAE 3000, a una fecha o durante un periodo
NIS2Obligación legalSin certificado. Demostración ante la autoridad, notificaciones a 24 y 72 horas y a un mes, aprobación de la dirección
DORAReglamento de la UESin certificado. Demostración ante la autoridad, registro de información, programa de pruebas
RGPDReglamento de la UESin certificado. Responsabilidad proactiva, registro de actividades de tratamiento, medidas técnicas y organizativas
NIST CSF 2.0Marco de referenciaSin atestación prevista. Un lenguaje para presentar la madurez a la dirección, al consejo y a las aseguradoras
HACCPReglamento de la UESin certificado propio. Procedimientos basados en los principios HACCP según el Reglamento (CE) n.º 852/2004, controlados por la autoridad sanitaria
Marco propioCreado por ustedDirectrices de grupo, requisitos contractuales de clientes, estándares sectoriales sin módulo disponible

Una evidencia, varios marcos

El mismo hecho lo piden varios marcos. La gestión de accesos aparece en el anexo A de ISO 27001, en la medida 9 de NIS2, en la gestión del riesgo TIC de DORA y en los criterios comunes de SOC 2 — cuatro veces la misma pregunta.

  • Una evidencia se archiva una vez y se vincula a todos los requisitos a los que sirve.
  • Si cambia, cambia en todas partes. Si caduca, caduca en todas partes.
  • También decimos lo que no se traslada: los plazos de notificación de NIS2 y DORA no son idénticos, y el registro de información de DORA no tiene equivalente en ISO 27001.
  • No citamos ningún porcentaje a propósito. Quien afirme que dos marcos se solapan al 80 % no ha visto su alcance.

Qué nos diferencia de los grandes proveedores

Honestamente, no todo. Pero estos cuatro puntos deciden la compra una y otra vez.

01

Los marcos europeos no son un añadido

En proveedores de origen SOC 2, NIS2, DORA y BSI C5 están acoplados a posteriori. Aquí son módulos propios con su propia trazabilidad de evidencias — plazos de notificación y registro de información incluidos.

02

Desarrollado y alojado en Alemania

Operado con creoline, soporte también aquí. Sin rodeos por centros de datos ajenos, sin acceso bajo derecho extranjero — y una pregunta menos en el cuestionario de proveedores.

03

No certificamos

Usted elige libremente su entidad de certificación, o una de nuestra red de socios. Según ISO/IEC 17021, una entidad no puede asesorar y certificar a la vez; esa separación protege su certificado.

04

Roles que separan lo interno de lo externo

Seis roles, entre ellos un acceso de auditor solo de lectura, siempre externo, y un rol propio para los consultores que usted incorpore. Una auditoría debe mostrar quién revisó y quién colaboró.

Cuánto cuesta

La licencia es por marco. Suena más caro que una suscripción que lo incluye todo, pero en la mayoría de los casos no lo es: usted paga por lo que realmente gestiona. Quien solo debe demostrar NIS2 no paga además ISO 27001.

Entrada, netos, en la edición Basic: BSI C5 y el RGPD desde 2.400 € al año, ISO 9001 desde 3.800 €, NIS2, DORA y SOC 2 desde 4.500 €, ISO 27001 desde 9.000 €. Si ISO 27001 o ISO 9001 forma parte del paquete, cada marco adicional cuesta un 5 % menos de forma permanente. Un año de permanencia descuenta otro 5 %.

Ejemplo de cálculo

Prestador de servicios, 60 empleados. ISO 9001 para los clientes, NIS2 por sector y tamaño, el RGPD en cualquier caso. Edición Basic, un año de permanencia. ISO 9001 forma parte del paquete — por eso el descuento se aplica a los otros dos.

ISO 9001, precio anual3.800,00 €
NIS2, precio anual4.500,00 €
RGPD, precio anual2.400,00 €
Marcos adicionales, −5 % sobre NIS2 y RGPD−345,00 €
Permanencia de un año, −5 %−517,75 €
Total año 1, neto9.837,25 €
820 €al mes de media — por tres marcos

La permanencia de un año se factura una vez al año. Con pago mensual, son 862,92 € al mes, sin el descuento por permanencia.

Basic significa cinco usuarios internos y 1 GB de almacenamiento de evidencias. Para más, la edición Professional sale a 12.788,42 € el primer año.

Ver la lista de precios completa

Todos los precios netos, sin IVA. Los honorarios de la entidad de certificación se suman aparte — debe facturar de forma independiente.

Material de trabajo que puede usar incluso sin nosotros

Publicamos las herramientas con las que trabajamos nosotros mismos. Si se apaña con ellas y no vuelve a necesitarnos, quédeselas.

01

Listas de verificación y paquetes de evidencia

ISO 27001 con los 93 controles y 28 puntos de control de los capítulos, NIS2 con 40 puntos de control, DORA con 50 requisitos — en Excel y PDF.

02

Plantillas de notificación de incidentes

Alerta temprana a las 24 horas, notificación a las 72 horas, informe final al mes, más las medidas inmediatas de las dos primeras horas.

03

Guías

ISO 9001 en tres meses, el paquete de evidencias para consultas médicas alemanas y el documento técnico sobre por qué el cumplimiento fracasa en hojas de cálculo.

Preguntas frecuentes

Para organizaciones que deben demostrar al menos un marco y comprueban que una hoja de cálculo ya no basta — normalmente en cuanto llega un segundo marco o se acerca la primera auditoría de seguimiento.

Empezar por un marco

Catorce días de prueba, sin datos de pago. Traiga su hoja de cálculo actual — ahí es donde antes se ve la diferencia.