Das Zertifikat ist der Anfang,
nicht das Ziel.
Prüfpunkte, Nachweise und Fristen für ISO 27001, ISO 9001, NIS2, DORA, SOC 2, BSI C5 und die DSGVO an einem Ort. Jeder Nachweis hat ein Ablaufdatum und meldet sich, bevor der Prüfer ihn findet. Und dort, wo es gar kein Zertifikat gibt — NIS2, DORA, DSGVO — zählt ohnehin nur, was Sie laufend belegen können.
Vierzehn Tage, ohne Zahlungsdaten.
- und weitere
- Gehostet in Deutschland
- Entwickelt in Deutschland
- Auftragsverarbeitung nach Artikel 28
- Auditor-Zugang inklusive
Entwickelt und gehostet in Deutschland!neonotu GmbH · Sightadel
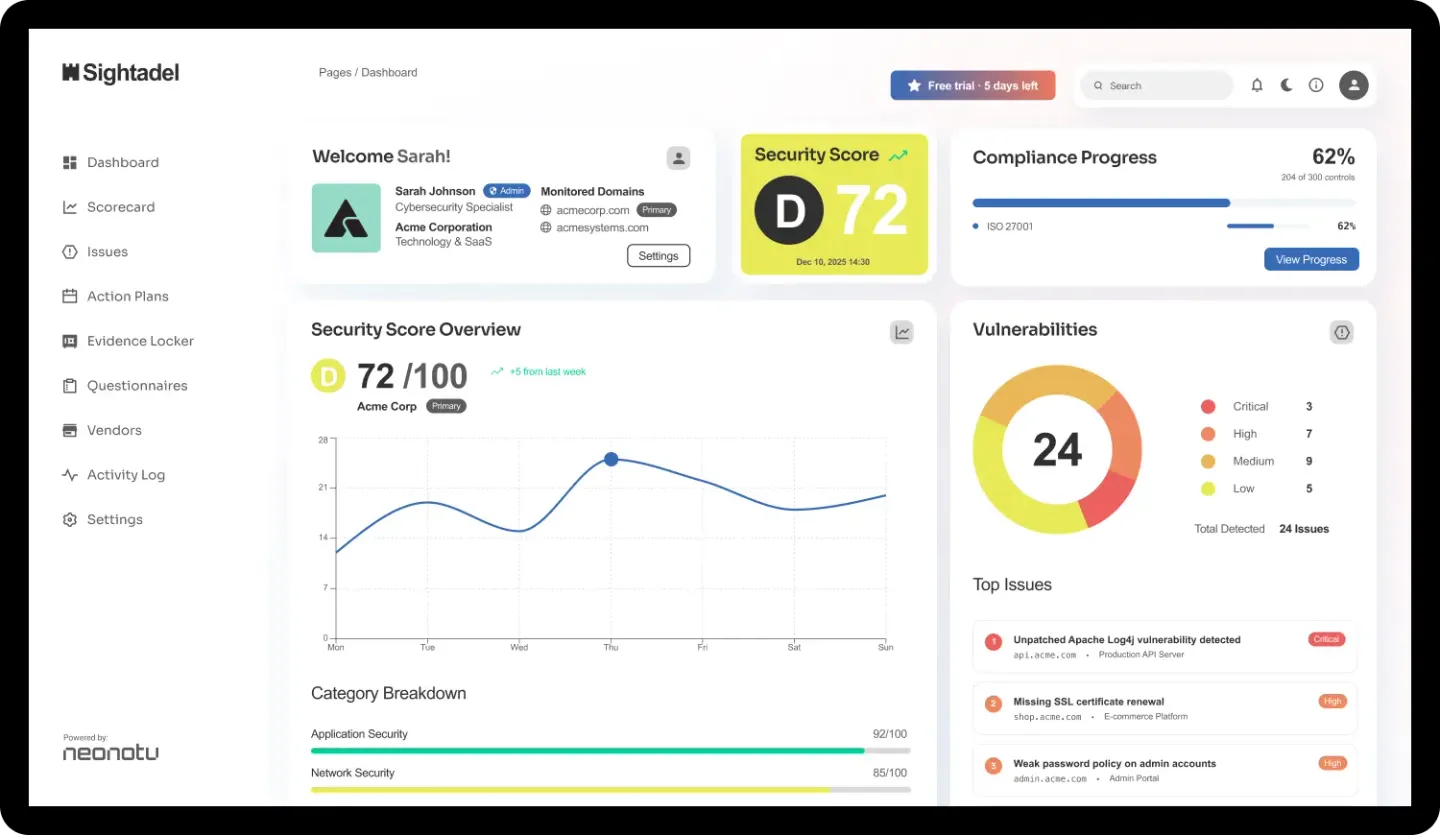
Eine Compliance-Plattform für ISO 27001, NIS2, DORA und sieben weitere Frameworks
Sightadel führt an einer Stelle zusammen, was heute meist verstreut liegt: welche Anforderung gilt, wer sie verantwortet, welcher Nachweis sie belegt und wann er wieder fällig wird.
Der Unterschied zu einer Tabelle zeigt sich nicht am ersten Tag, sondern im elften Monat — wenn jemand fragt, wann die Zugriffsrechte zuletzt überprüft wurden, und die Antwort nicht aus dem Gedächtnis kommen muss.
Was sich ändert
Nicht die Arbeit verschwindet, sondern das Suchen danach.
Mit Sightadel
- Anforderung, Verantwortlicher, Nachweis und Frist stehen an einer Stelle.
- Ein Nachweis hängt an allen Frameworks, die ihn verlangen.
- Jeder Nachweis trägt ein Ablaufdatum und meldet sich von selbst.
- Die Auditvorbereitung ist das, was ohnehin das Jahr über entstanden ist.
- Der Auditor bekommt einen eigenen, ausschließlich lesenden Zugang.
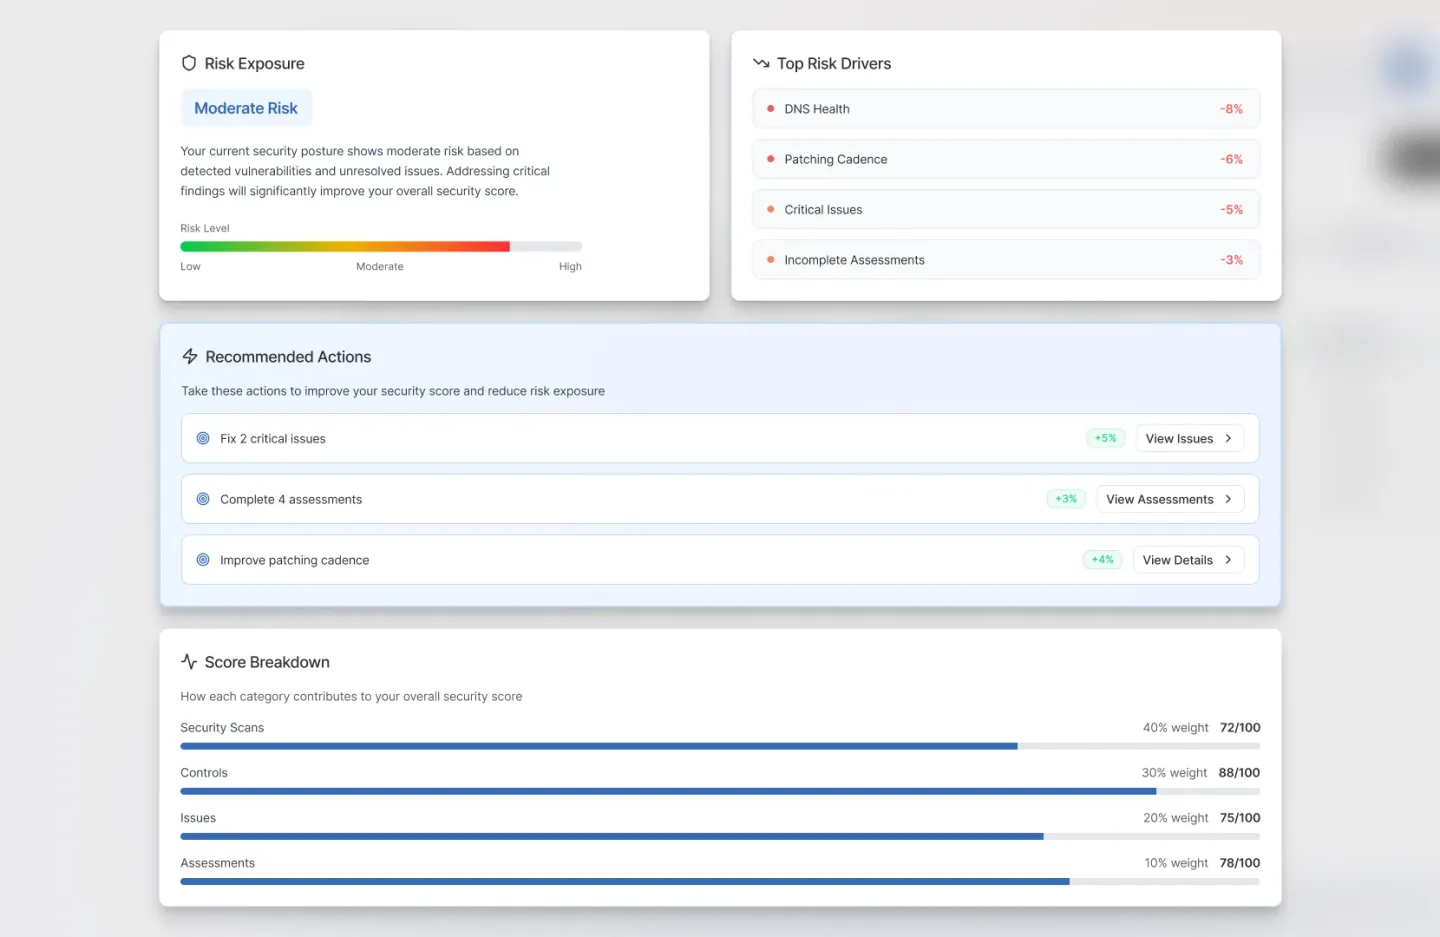
Verstehen Sie Ihre Sicherheitslage
Sehen Sie auf einen Blick, wo die größten Lücken liegen — und welche davon wirklich etwas bewegen.
- Reifegrad je Themenfeld statt einer Gesamtzahl, die nichts entscheidet.
- Lücken erkennen, bevor sie im Audit zum Befund werden.
- Eine Übersicht, die man der Geschäftsleitung ohne Übersetzung zeigen kann.
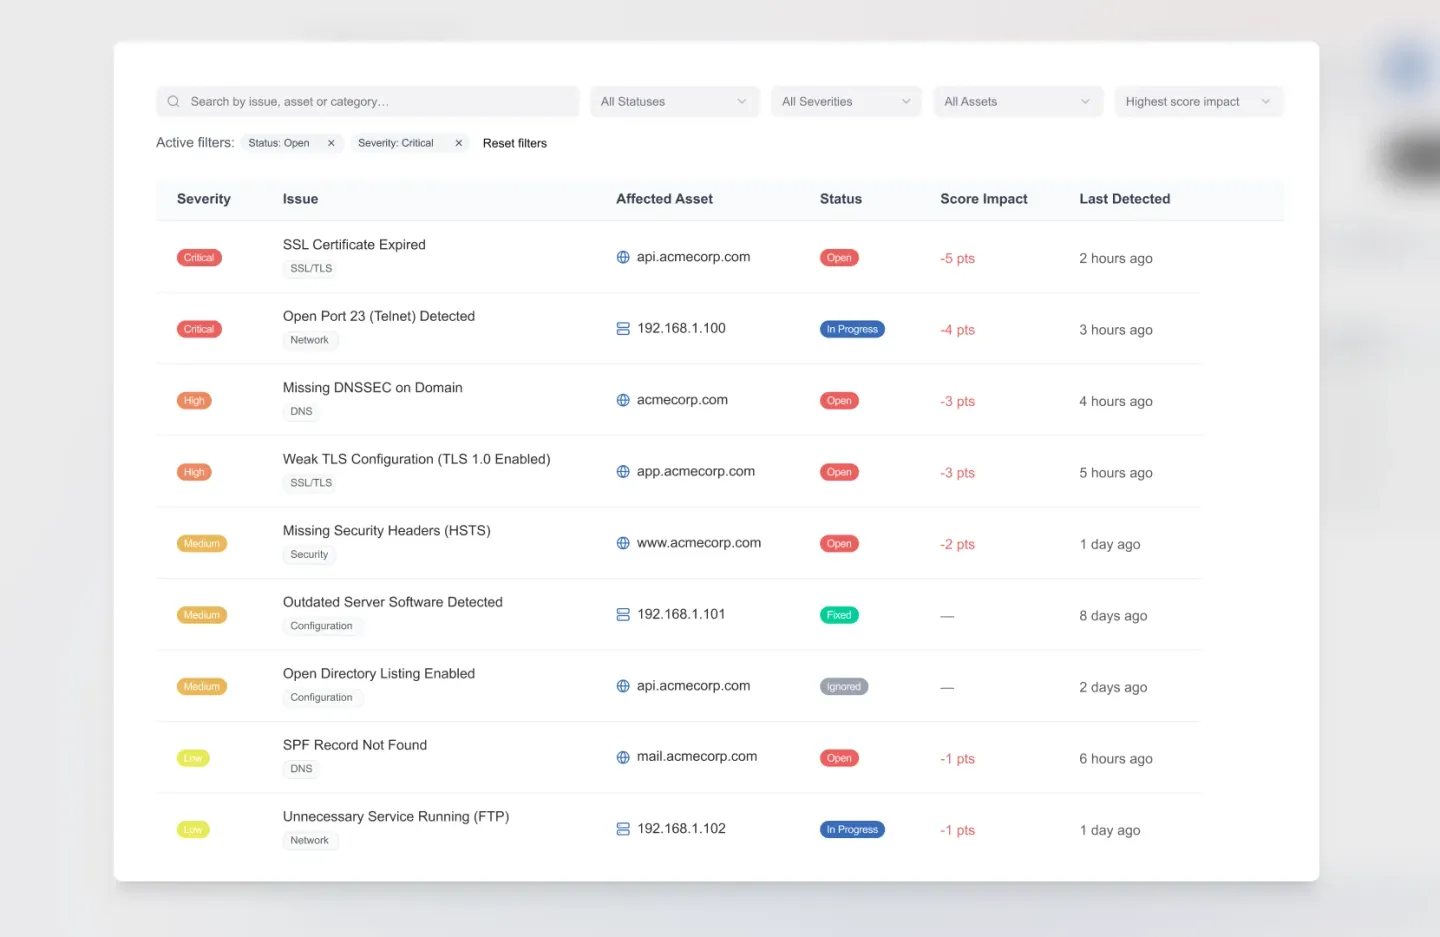
Erst das Wichtige beheben
Aufgaben werden nach Wirkung sortiert, nicht nach Eingangsdatum. So weiß Ihr Team immer, was als Nächstes dran ist und warum.
- Offene Punkte mit Frist, Verantwortlichem und Nachweis.
- Abhängigkeiten zwischen Aufgaben, Risiken und Maßnahmen sichtbar.
- Strukturiert abarbeiten statt sich in Tickets und Werkzeugen zu verlieren.
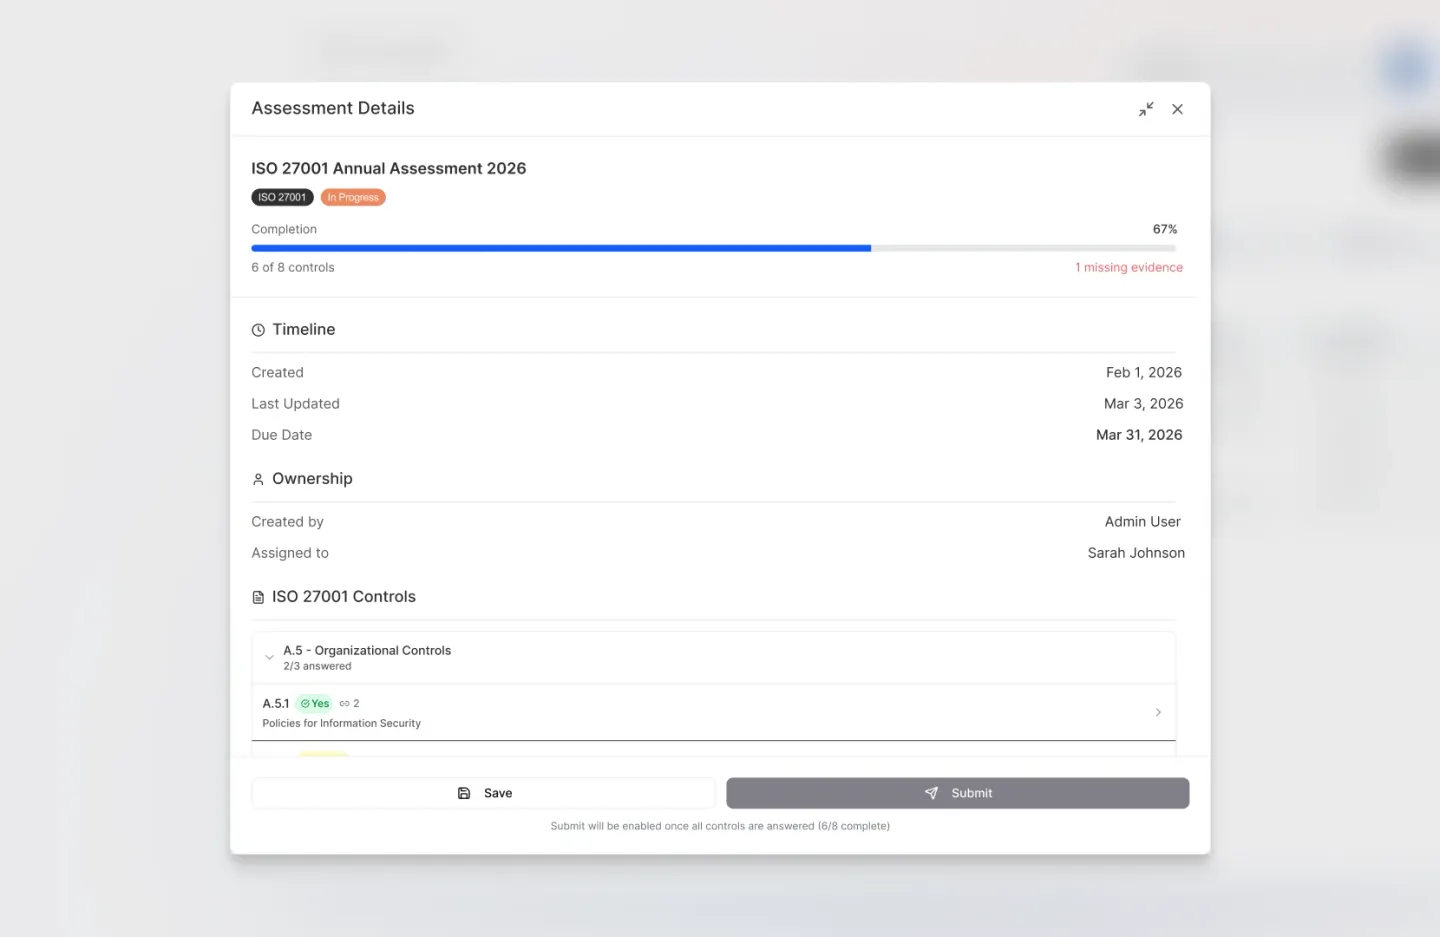
Das ganze Jahr auf Kurs
Zwischen Erstaudit und erstem Überwachungsaudit liegen elf Monate. Was in dieser Zeit nicht läuft, fehlt später — und zwar sichtbar, weil Nachweise ein Datum tragen.
- Jeder Nachweis bekommt ein Ablaufdatum und meldet sich von selbst.
- Zugriffsüberprüfung, Lieferantenbewertung, Schulung und Wiederherstellungstest laufen als Zyklus.
- Der Auditor bekommt einen eigenen, ausschließlich lesenden Zugang.
Was abgedeckt ist — und was am Ende dabei herauskommt
Nicht jedes Framework endet in einem Zertifikat. Der Unterschied entscheidet, wem Sie etwas nachweisen und was Sie vorzeigen können.
Ein Nachweis, mehrere Frameworks
Derselbe Sachverhalt wird von mehreren Frameworks abgefragt. Zugriffsverwaltung steht in ISO 27001 Anhang A, in NIS2 Maßnahme 9, in DORA im IKT-Risikomanagement und in SOC 2 unter den gemeinsamen Kriterien — vier Mal dieselbe Frage.
- Ein Nachweis wird einmal abgelegt und an alle Anforderungen gehängt, die er bedient.
- Ändert er sich, ändert er sich überall. Läuft er ab, läuft er überall ab.
- Was sich nicht übertragen lässt, sagen wir auch: Die Meldefristen von NIS2 und DORA sind nicht identisch, und das DORA-Informationsregister hat in ISO 27001 keine Entsprechung.
- Eine Prozentzahl nennen wir bewusst nicht. Wer behauptet, zwei Frameworks überschnitten sich zu 80 Prozent, hat Ihren Geltungsbereich nicht gesehen.
Was uns von den großen Anbietern unterscheidet
Ehrlich gesagt nicht alles. Aber diese vier Punkte entscheiden regelmäßig die Beschaffung.
Was es kostet
Lizenziert wird je Framework. Das klingt zunächst teurer als ein Rundum-Abonnement, ist es in den meisten Fällen aber nicht: Sie zahlen für das, was Sie tatsächlich führen. Wer nur NIS2 nachweisen muss, bezahlt nicht ISO 27001 mit.
Einstieg, jeweils netto in der Basic-Edition: BSI C5 und die DSGVO ab 2.400 € im Jahr, ISO 9001 ab 3.800 €, NIS2, DORA und SOC 2 ab 4.500 €, ISO 27001 ab 9.000 €. Ist ISO 27001 oder ISO 9001 dabei, wird jedes weitere Framework dauerhaft 5 % günstiger. Ein Jahr Laufzeit bringt weitere 5 %.
Alle Preise netto zzgl. Umsatzsteuer. Die Kosten der Zertifizierungsstelle kommen getrennt hinzu — sie muss unabhängig abrechnen.
Arbeitsmaterial, das Sie auch ohne uns nutzen können
Wir veröffentlichen die Arbeitsmittel, mit denen wir selbst arbeiten. Wer damit zurechtkommt und uns nie wieder braucht, soll sie behalten.
Häufige Fragen
Mit einem Framework anfangen
Vierzehn Tage Testzugang, ohne Zahlungsdaten. Bringen Sie Ihre bestehende Tabelle mit — daran sieht man den Unterschied am schnellsten.