O certificado é o início,
não o objetivo.

Pontos de verificação, evidências e prazos para ISO 27001, ISO 9001, NIS2, DORA, SOC 2, BSI C5 e o RGPD num só lugar. Cada evidência tem data de validade e avisa antes de o auditor perceber. E onde não existe certificado algum — NIS2, DORA, RGPD — só conta aquilo que consegue demonstrar de forma contínua.

Quatorze dias, sem dados de pagamento.
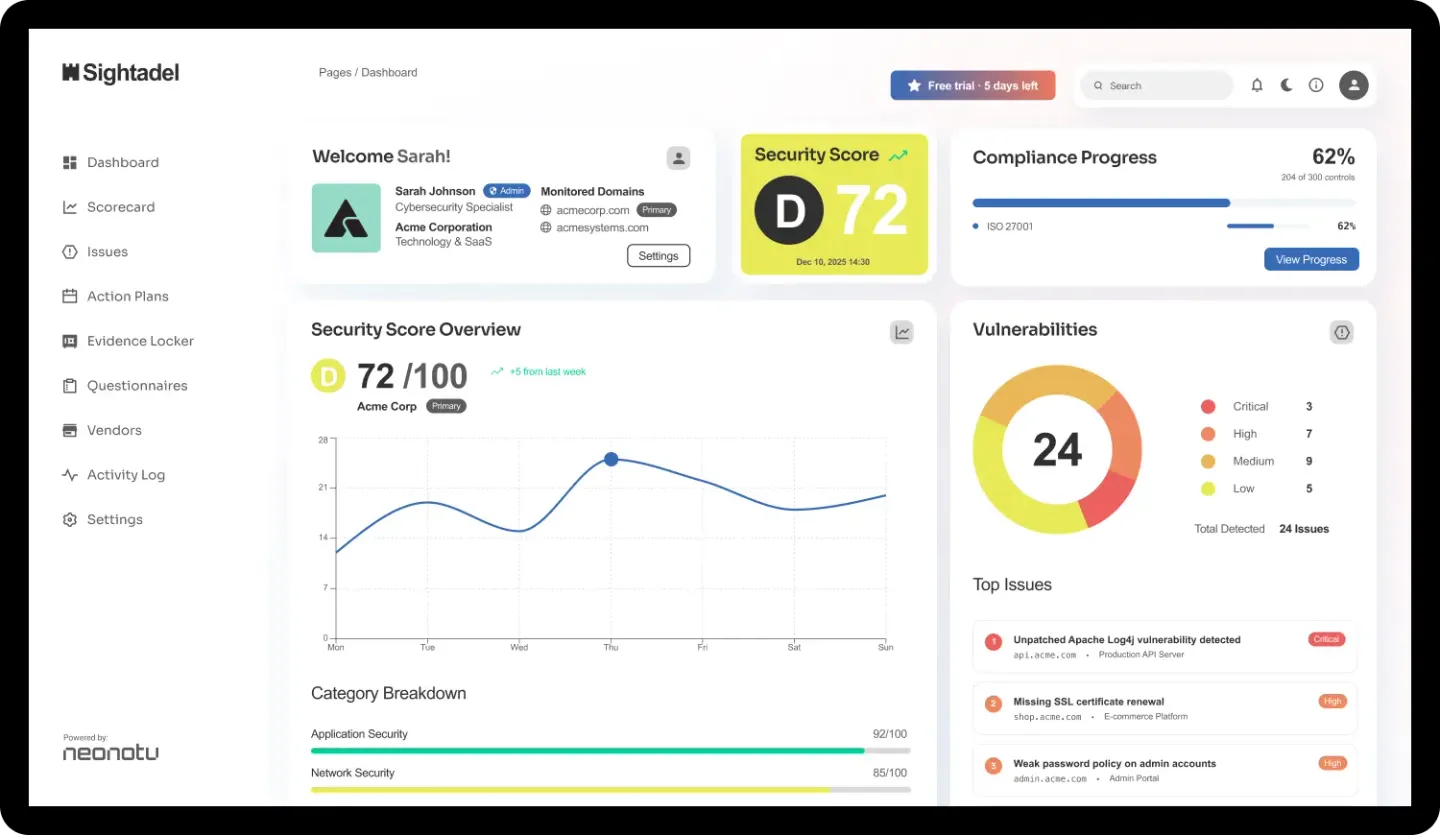
Prévia do painel do Sightadel
  • ISO 27001
  • ISO 9001
  • NIS2
  • DORA
  • SOC 2
  • NIST CSF 2.0
  • BSI C5
  • RGPD
  • ISO 42001
  • HACCP
  • e outros
  • Hospedado na Alemanha
  • Desenvolvido na Alemanha
  • Contrato de subcontratação, artigo 28
  • Acesso para auditor incluído

Desenvolvido e hospedado na Alemanha.neonotu GmbH · Sightadel

Uma plataforma de conformidade para ISO 27001, NIS2, DORA e mais sete frameworks

O Sightadel reúne num só lugar aquilo que hoje costuma estar disperso: que requisito se aplica, quem responde por ele, que evidência o sustenta e quando volta a vencer.

A diferença face a uma planilha não se nota no primeiro dia, mas no décimo primeiro mês — quando alguém pergunta quando foram revistos os direitos de acesso pela última vez e a resposta não pode sair de memória.

O que muda

Não é o trabalho que desaparece, é a procura por ele.

Hoje

  • O status está em quatro planilhas e as evidências em três caixas de correio.
  • Com o segundo framework, a mesma evidência é mantida duas vezes.
  • «Quando é que isto foi revisto?» ninguém responde de memória.
  • Três semanas a reunir tudo antes da auditoria, ano após ano.
  • As pastas de evidências seguem para o auditor por e-mail.

Com o Sightadel

  • Requisito, responsável, evidência e prazo num só lugar.
  • Uma evidência fica ligada a todos os frameworks que a exigem.
  • Cada evidência tem data de validade e avisa por si.
  • A preparação da auditoria é aquilo que se acumulou ao longo do ano.
  • O auditor recebe um acesso próprio, apenas de leitura.

Entenda a sua situação de segurança

Veja de relance onde estão as maiores lacunas — e quais delas mudam mesmo alguma coisa.

  • Nível de maturidade por área em vez de um número global que não decide nada.
  • Detectar lacunas antes de se tornarem constatações de auditoria.
  • Uma vista que se pode mostrar à direção sem traduzir.
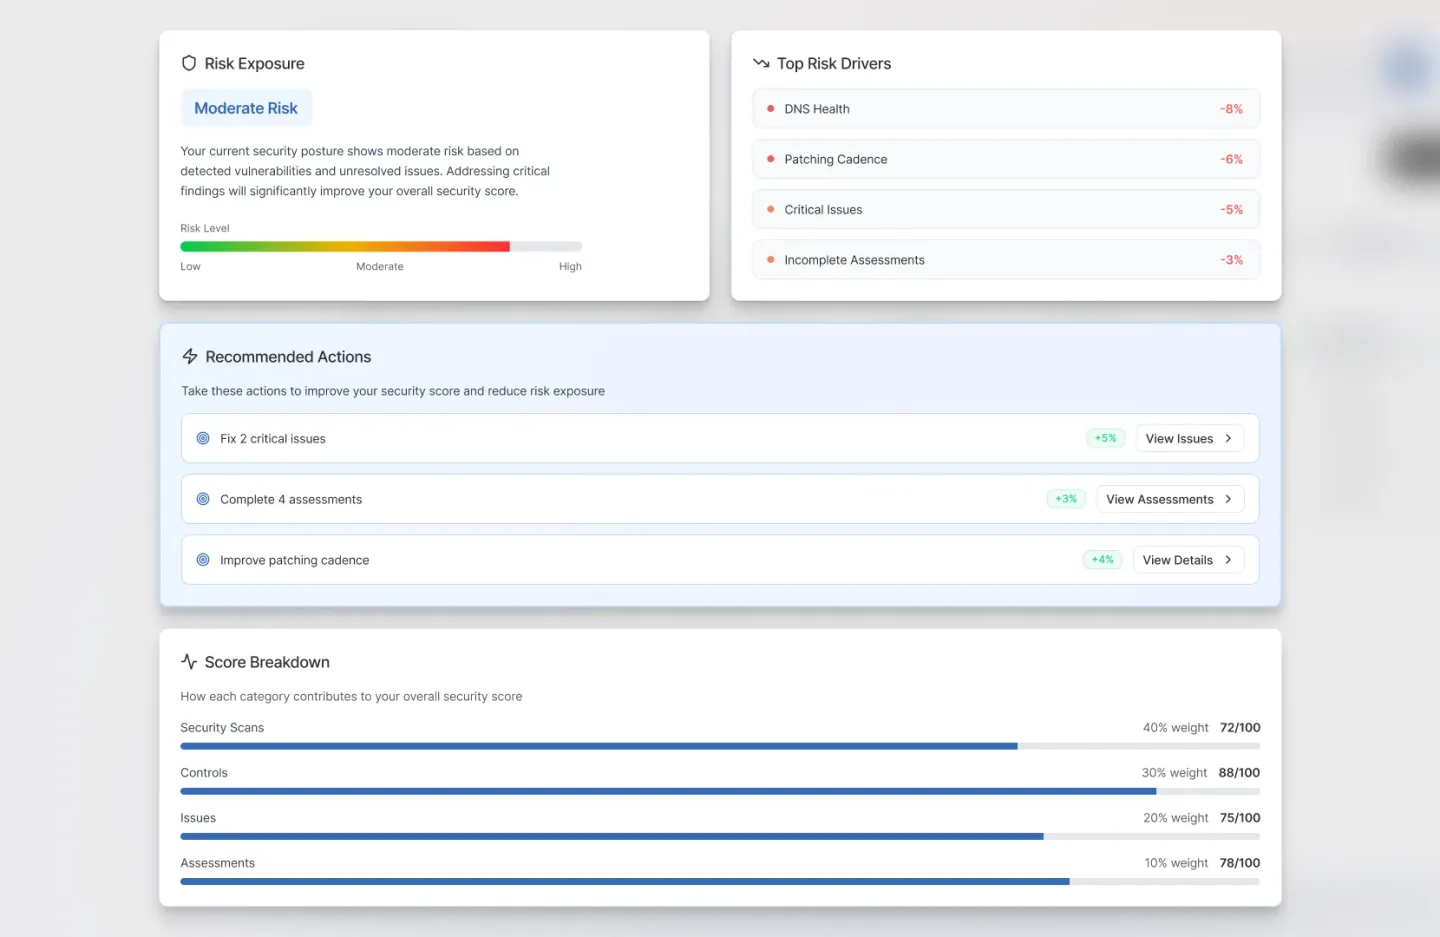
Panorâmica da situação de segurança com nível de maturidade por área
Maturidade por áreaLacunas visíveis de imediatoUma vista para a direção

Resolver primeiro o que importa

As tarefas são ordenadas por efeito, não por data de entrada. Assim a sua equipe sabe sempre o que vem a seguir e porquê.

  • Pontos em aberto com prazo, responsável e evidência.
  • Dependências entre tarefas, riscos e medidas à vista.
  • Avançar de forma estruturada em vez de se perder entre tickets e ferramentas.
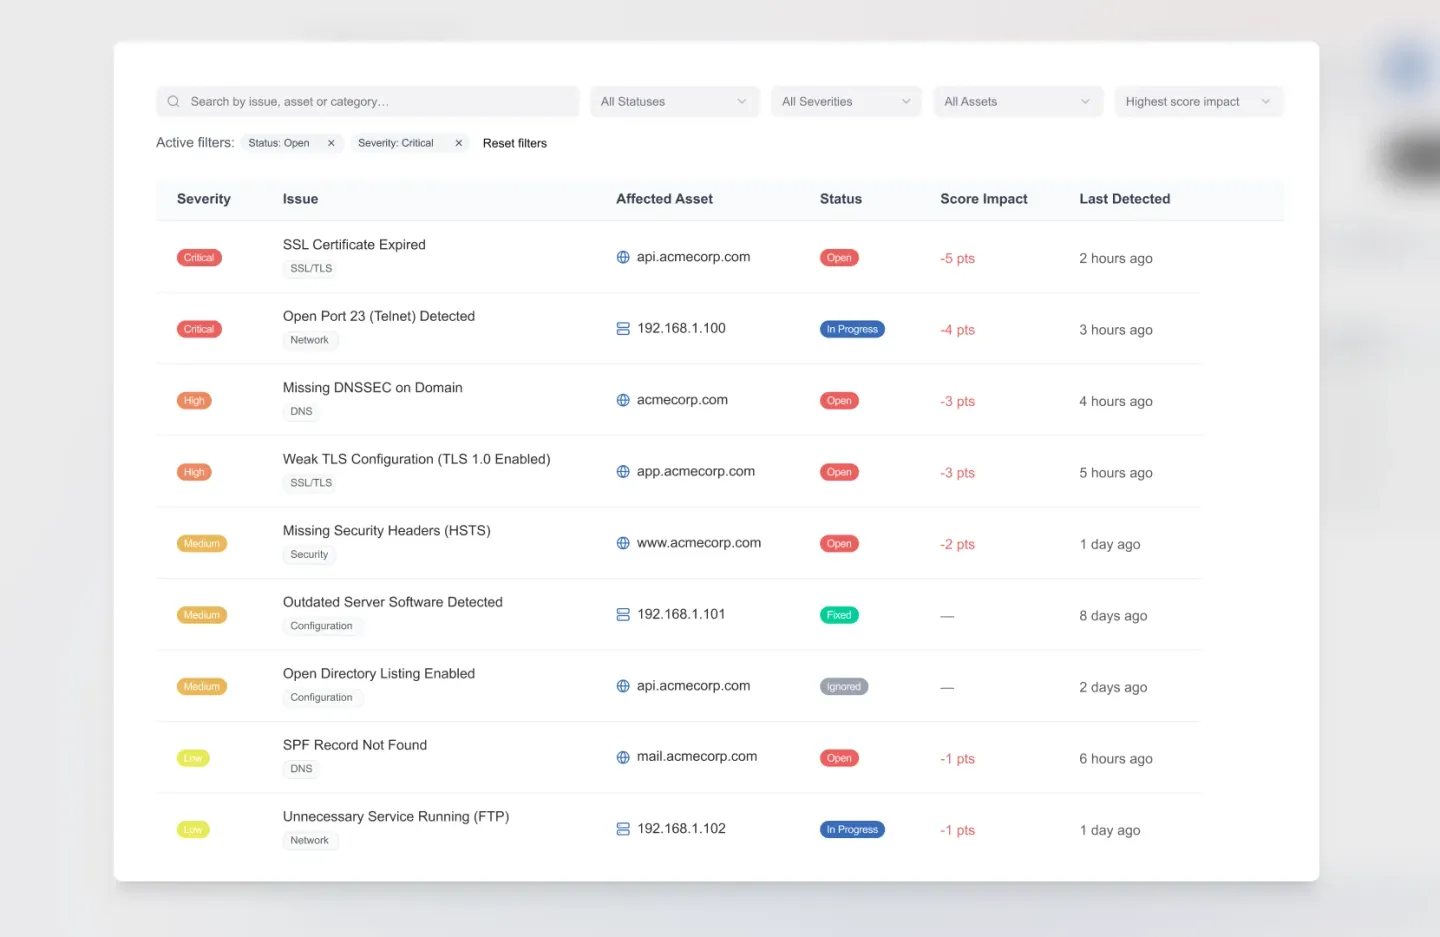
Lista de pontos em aberto com prioridade, prazo e responsável
Ordenado por efeitoPrazo e responsávelA evidência ao lado

Todo o ano no rumo certo

Entre a auditoria inicial e a primeira auditoria de acompanhamento passam onze meses. O que não funcionar nesse período faltará depois — e nota-se, porque as evidências têm data.

  • Cada evidência recebe uma data de validade e avisa por si.
  • Revisão de acessos, avaliação de fornecedores, formação e teste de restauração funcionam em ciclos.
  • O auditor recebe um acesso próprio, apenas de leitura.
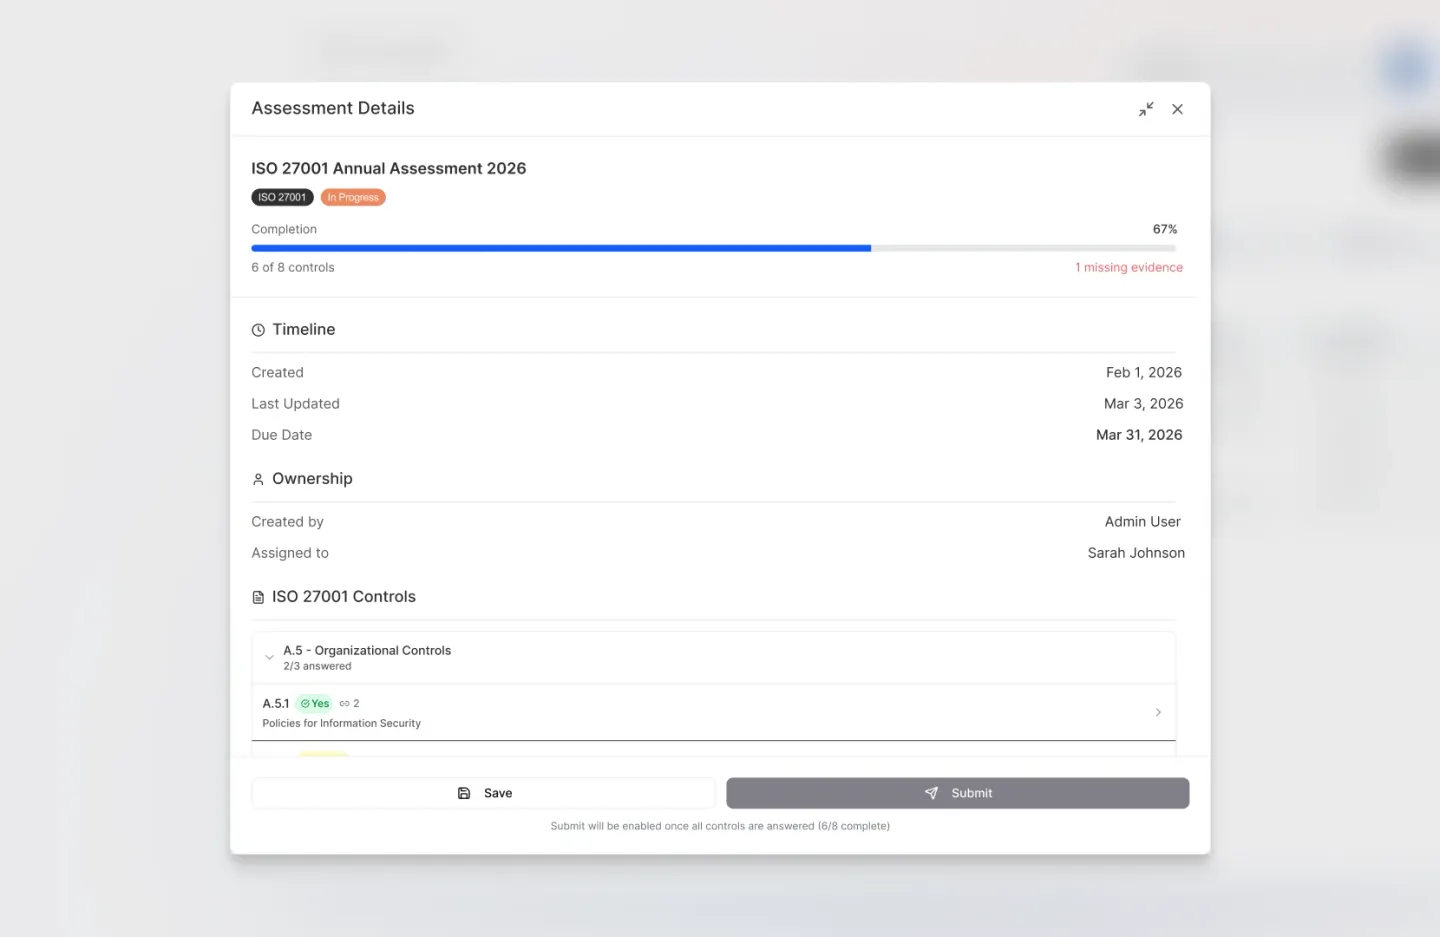
Monitoramento de ativos com revisões e lembretes
Validade por evidênciaUm aviso, não um lembrete mentalO auditor lê, não altera

O que está coberto — e o que fica no fim

Nem todos os frameworks terminam num certificado. Essa diferença decide a quem demonstra a conformidade e o que pode mostrar a um cliente.

FrameworkNaturezaO que fica no fim
ISO/IEC 27001CertificaçãoCertificado de um organismo de certificação acreditado, ciclo de três anos
ISO 9001CertificaçãoCertificado de um organismo de certificação acreditado, ciclo de três anos
ISO/IEC 42001CertificaçãoCertificado do sistema de gestão de IA, estruturado como a ISO 27001
SOC 2Relatório de garantiaRelatório de uma sociedade de auditoria, tipo I numa data ou tipo II ao longo de um período
BSI C5AtestaçãoAtestação de um auditor segundo a ISAE 3000, numa data ou ao longo de um período
NIS2Obrigação legalSem certificado. Demonstração perante a autoridade, notificações às 24 e 72 horas e ao fim de um mês, aprovação da direção
DORARegulamento da UESem certificado. Demonstração perante a autoridade, registro de informações, programa de testes
RGPDRegulamento da UESem certificado. Responsabilidade, registro das atividades de tratamento, medidas técnicas e organizativas
NIST CSF 2.0Quadro de referênciaSem atestação prevista. Uma linguagem para apresentar a maturidade à direção, ao conselho e às seguradoras
HACCPRegulamento da UESem certificado próprio. Procedimentos baseados nos princípios HACCP conforme o Regulamento (CE) nº 852/2004, verificados pela fiscalização sanitária
Framework próprioCriado por siRegras de grupo, requisitos contratuais de clientes, normas setoriais sem módulo pronto

Uma evidência, vários frameworks

O mesmo facto é pedido por vários frameworks. A gestão de acessos consta do anexo A da ISO 27001, da medida 9 da NIS2, da gestão do risco TIC do DORA e dos critérios comuns do SOC 2 — quatro vezes a mesma pergunta.

  • Uma evidência é arquivada uma vez e ligada a todos os requisitos que serve.
  • Se muda, muda em todo o lado. Se caduca, caduca em todo o lado.
  • Também dizemos o que não se transfere: os prazos de notificação da NIS2 e do DORA não são idênticos, e o registro de informações do DORA não tem equivalente na ISO 27001.
  • Não indicamos qualquer porcentagem de propósito. Quem afirma que dois frameworks se sobrepõem em 80 % não viu o seu âmbito.

O que nos distingue dos grandes fornecedores

Honestamente, não tudo. Mas estes quatro pontos decidem a compra vezes sem conta.

01

Os frameworks europeus não são um extra

Em fornecedores de origem SOC 2, a NIS2, o DORA e o BSI C5 são acrescentados depois. Aqui são módulos próprios com a sua própria gestão de evidências — incluindo prazos de notificação e registro de informações.

02

Desenvolvido e hospedado na Alemanha

Operado na creoline, com suporte também aqui. Sem desvios por centros de dados estrangeiros, sem acesso sob lei estrangeira — e uma pergunta a menos no questionário de fornecedores.

03

Não certificamos

Escolhe livremente o seu organismo de certificação, ou um da nossa rede de parceiros. Segundo a ISO/IEC 17021, um organismo não pode aconselhar e certificar ao mesmo tempo; essa separação protege o seu certificado.

04

Perfis que separam o interno do externo

Seis perfis, entre eles um acesso de auditor apenas de leitura, sempre externo, e um perfil próprio para consultores que traga consigo. Numa auditoria tem de ser visível quem verificou e quem colaborou.

Quanto custa

O licenciamento é por framework. À primeira vista parece mais caro do que uma assinatura que inclui tudo, mas na maioria dos casos não é: você paga pelo que realmente gerencia. Quem só precisa demonstrar a NIS2 não paga a ISO 27001 junto.

Entrada, valores líquidos, na edição Basic: BSI C5 e RGPD a partir de € 2.400 por ano, ISO 9001 a partir de € 3.800, NIS2, DORA e SOC 2 a partir de € 4.500, ISO 27001 a partir de € 9.000. Se a ISO 27001 ou a ISO 9001 fizer parte do pacote, cada framework adicional custa 5 % menos de forma permanente. Um ano de fidelidade desconta mais 5 %.

Exemplo de cálculo

Prestador de serviços, 60 colaboradores. ISO 9001 para os clientes, NIS2 por setor e porte, o RGPD de qualquer forma. Edição Basic, um ano de fidelidade. A ISO 9001 faz parte do pacote — por isso o desconto se aplica aos outros dois.

ISO 9001, preço anual€ 3.800,00
NIS2, preço anual€ 4.500,00
RGPD, preço anual€ 2.400,00
Frameworks adicionais, −5 % sobre NIS2 e RGPD−€ 345,00
Fidelidade de um ano, −5 %−€ 517,75
Total ano 1, líquido€ 9.837,25
€ 820por mês, em média — por três frameworks

A fidelidade de um ano é faturada uma vez por ano. Com pagamento mensal, fica em € 862,92 por mês, sem o desconto de fidelidade.

Basic significa cinco usuários internos e 1 GB de armazenamento de evidências. Para mais, a edição Professional fica em € 12.788,42 no primeiro ano.

Ver a tabela de preços completa

Todos os preços líquidos, acrescidos de impostos. Os honorários do organismo de certificação são cobrados à parte — ele precisa faturar de forma independente.

Material de trabalho que pode usar mesmo sem nós

Publicamos as ferramentas com que nós próprios trabalhamos. Se se virar com elas e nunca mais precisar de nós, fique com elas.

01

Listas de verificação e pacotes de evidência

ISO 27001 com os 93 controles e 28 pontos de verificação dos capítulos, NIS2 com 40 pontos de verificação, DORA com 50 requisitos — em Excel e PDF.

02

Modelos de notificação de incidentes

Alerta precoce às 24 horas, notificação às 72 horas, relatório final ao fim de um mês, e ainda as medidas imediatas das duas primeiras horas.

03

Guias

ISO 9001 em três meses, o pacote de evidências para clínicas médicas alemães e o documento técnico sobre por que razão a conformidade falha em planilhas.

Perguntas frequentes

Para organizações que têm de demonstrar pelo menos um framework e concluem que uma planilha já não chega — tipicamente quando surge um segundo framework ou se aproxima a primeira auditoria de acompanhamento.

Começar por um framework

Quatorze dias de teste, sem dados de pagamento. Traga a sua planilha atual — é aí que a diferença se vê mais depressa.