Le certificat est le début,
pas l'objectif.

Points de contrôle, preuves et échéances pour ISO 27001, ISO 9001, NIS2, DORA, SOC 2, BSI C5 et le RGPD au même endroit. Chaque preuve porte une date d'expiration et se signale avant que l'auditeur ne la trouve. Et là où il n'existe aucun certificat — NIS2, DORA, RGPD — seul compte ce que vous pouvez démontrer en continu.

Quatorze jours, sans données de paiement.
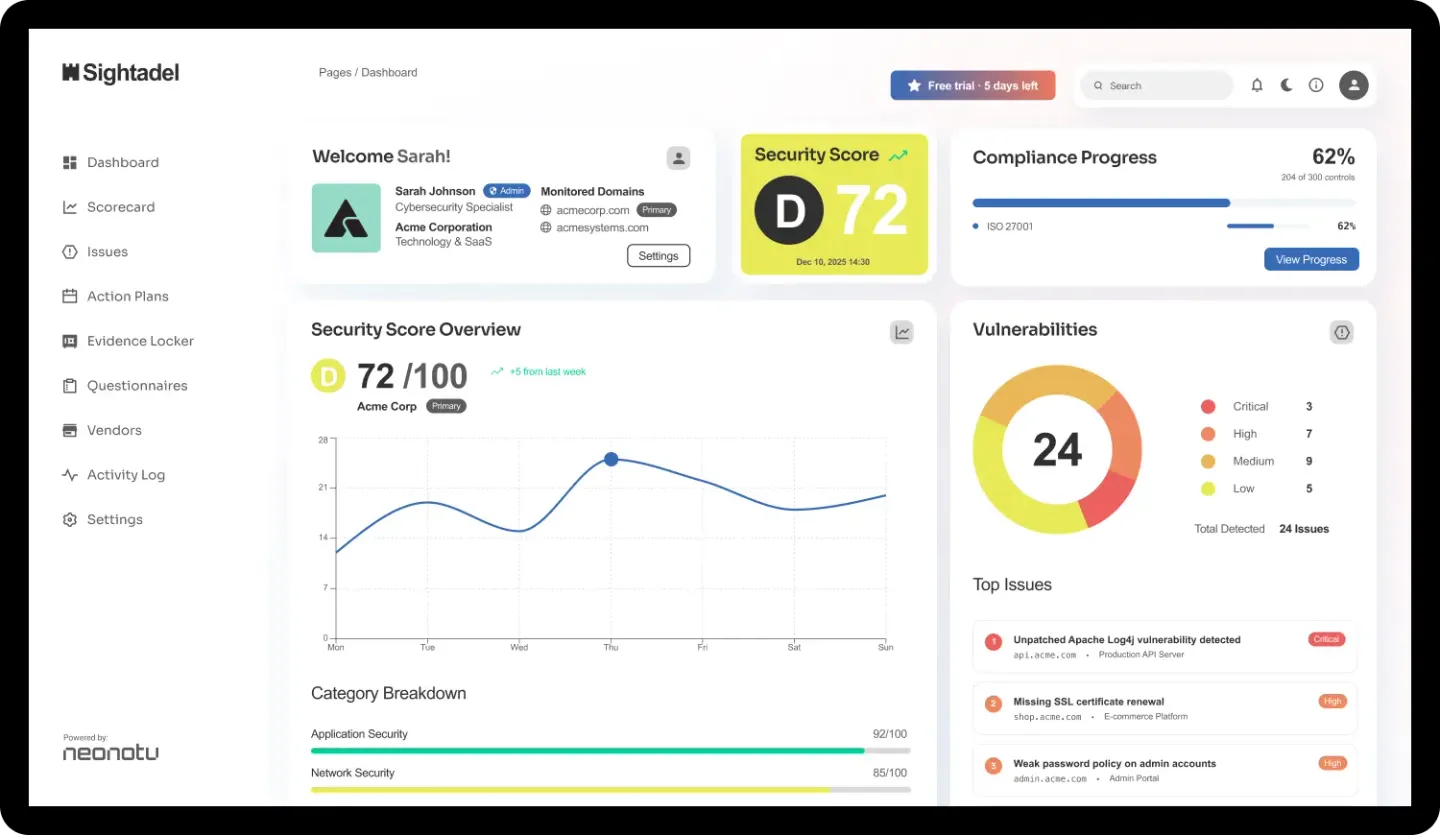
Aperçu du tableau de bord Sightadel
  • ISO 27001
  • ISO 9001
  • NIS2
  • DORA
  • SOC 2
  • NIST CSF 2.0
  • BSI C5
  • RGPD
  • ISO 42001
  • HACCP
  • et d'autres
  • Hébergé en Allemagne
  • Conçu en Allemagne
  • Contrat de sous-traitance, article 28
  • Accès auditeur inclus

Conçu et hébergé en Allemagne !neonotu GmbH · Sightadel

Une plateforme de conformité pour ISO 27001, NIS2, DORA et sept autres référentiels

Sightadel réunit au même endroit ce qui est aujourd'hui dispersé : quelle exigence s'applique, qui en répond, quelle preuve l'étaye et quand elle devra être renouvelée.

La différence avec un tableur n'apparaît pas le premier jour mais le onzième mois — quand quelqu'un demande à quand remonte la dernière revue des droits d'accès, et que la réponse ne doit pas venir de mémoire.

Ce qui change

Ce n'est pas le travail qui disparaît, c'est la recherche.

Aujourd'hui

  • L'état d'avancement est dans quatre tableurs, les preuves dans trois boîtes mail.
  • Au deuxième référentiel, la même preuve est entretenue deux fois.
  • « Quand cela a-t-il été revu ? » : personne ne répond de mémoire.
  • Trois semaines de collecte avant l'audit, chaque année.
  • Les dossiers de preuves partent à l'auditeur par courriel.

Avec Sightadel

  • Exigence, responsable, preuve et échéance au même endroit.
  • Une preuve est rattachée à tous les référentiels qui l'exigent.
  • Chaque preuve porte une date d'expiration et se signale d'elle-même.
  • La préparation de l'audit, c'est ce qui s'est accumulé pendant l'année.
  • L'auditeur dispose d'un accès propre, en lecture seule.

Comprendre votre situation

Voyez d'un coup d'œil où sont les écarts les plus importants — et lesquels changent réellement quelque chose.

  • Un niveau de maturité par domaine, plutôt qu'un score global qui ne décide rien.
  • Repérer les écarts avant qu'ils ne deviennent des constats d'audit.
  • Une vue que l'on peut présenter à la direction sans la traduire.
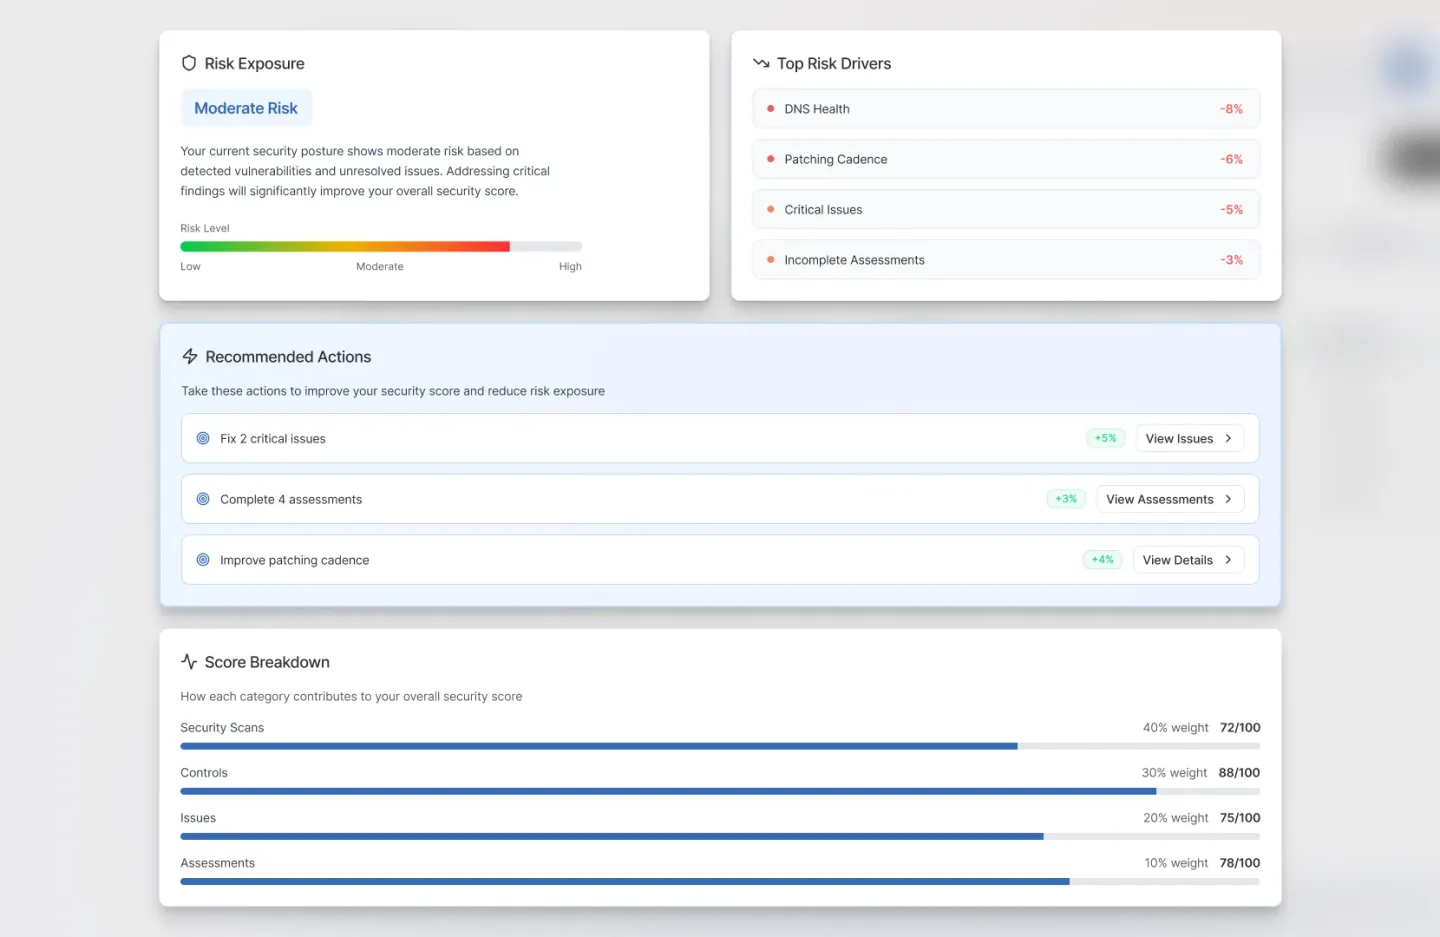
Vue d'ensemble de la posture de sécurité avec le niveau de maturité par domaine
Maturité par domaineÉcarts visibles immédiatementUne vue pour la direction

Traiter d'abord l'essentiel

Les tâches sont classées par effet, pas par date d'arrivée. Votre équipe sait ainsi toujours ce qui vient ensuite et pourquoi.

  • Points ouverts avec échéance, responsable et preuve.
  • Dépendances entre tâches, risques et mesures rendues visibles.
  • Avancer de façon structurée plutôt que se perdre entre tickets et outils.
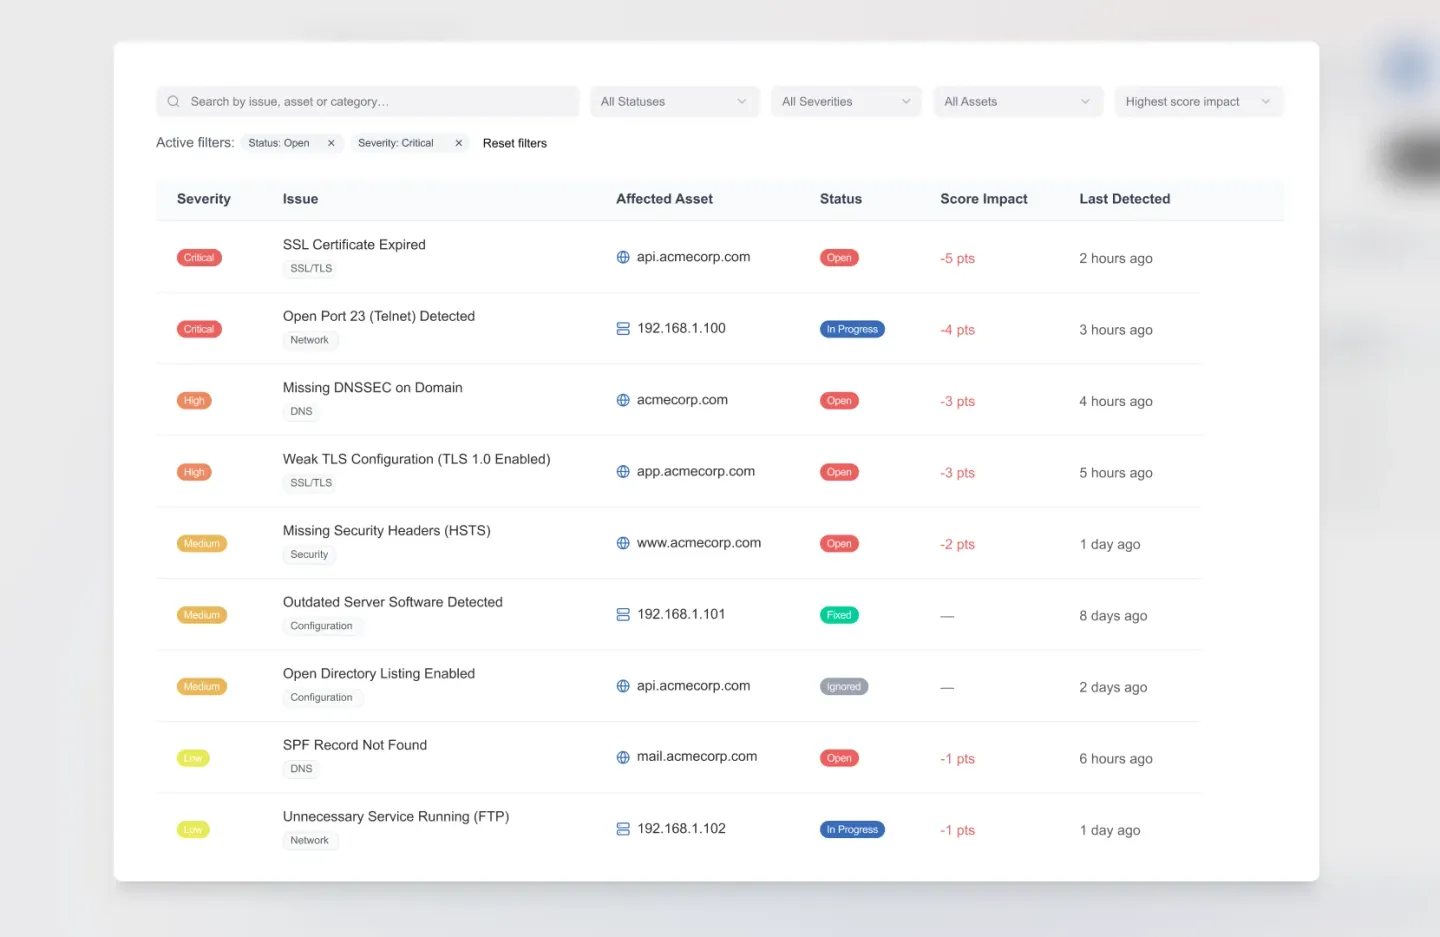
Liste des points ouverts avec priorité, échéance et responsable
Classé par effetÉchéance et responsableLa preuve juste à côté

Tenir le cap toute l'année

Onze mois séparent l'audit initial du premier audit de surveillance. Ce qui ne tourne pas pendant ce temps manquera plus tard — visiblement, car les preuves portent une date.

  • Chaque preuve reçoit une date d'expiration et se signale d'elle-même.
  • Revue des accès, évaluation des fournisseurs, formation et test de restauration tournent en cycles.
  • L'auditeur dispose d'un accès propre, en lecture seule.
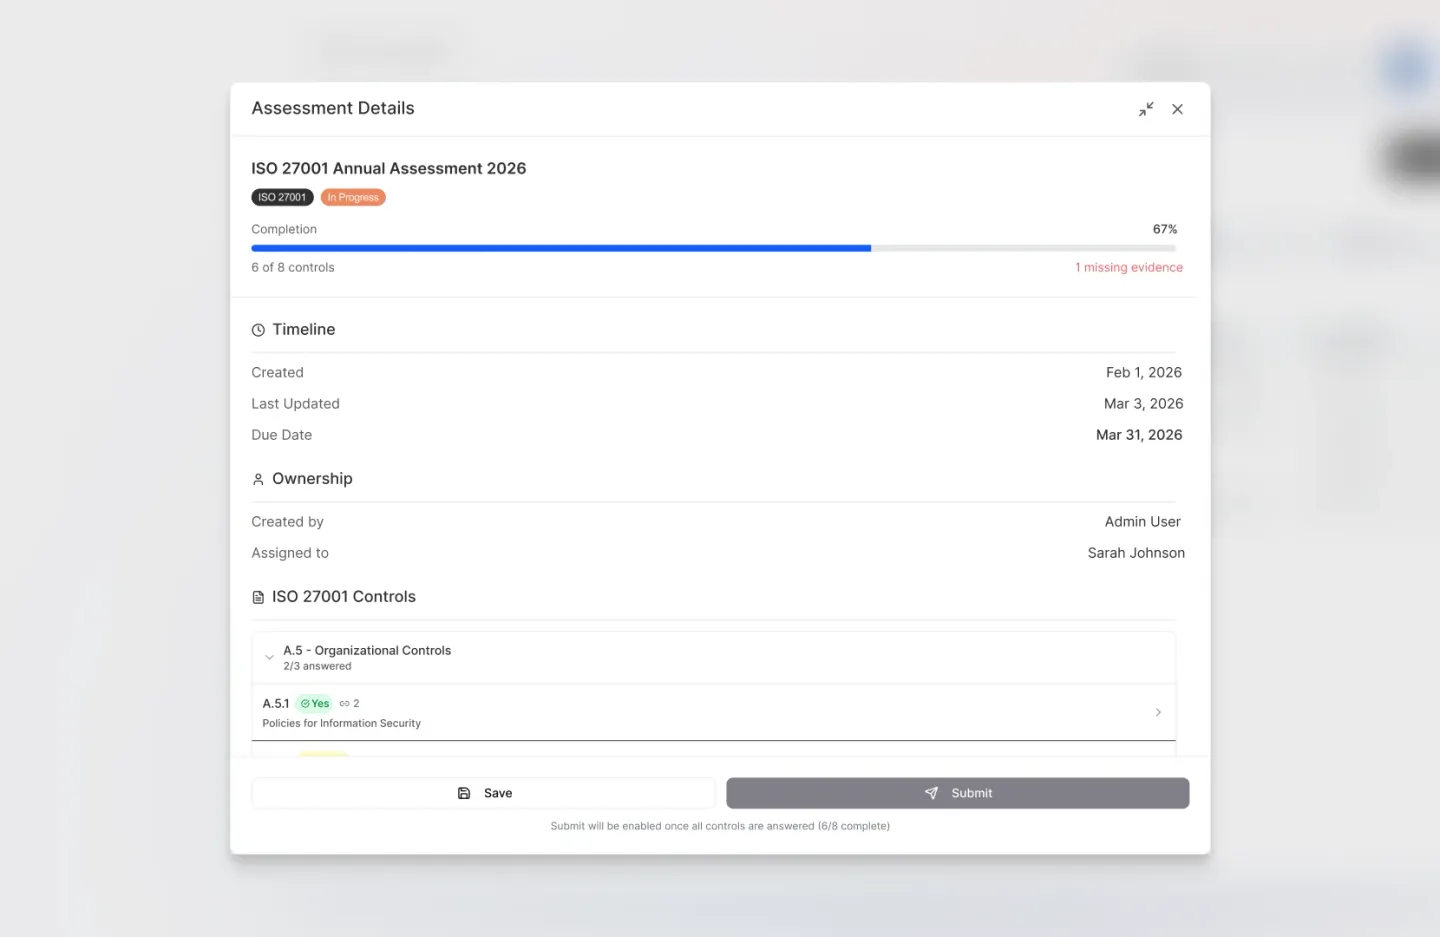
Suivi des actifs avec relances et rappels
Date d'expiration par preuveUne relance, pas un pense-bêteL'auditeur lit, sans modifier

Ce qui est couvert — et ce que vous obtenez au bout

Tous les référentiels ne débouchent pas sur un certificat. Cette différence détermine à qui vous démontrez la conformité et ce que vous pouvez présenter.

RéférentielNatureCe que vous obtenez
ISO/IEC 27001CertificationCertificat d'un organisme de certification accrédité, cycle de trois ans
ISO 9001CertificationCertificat d'un organisme de certification accrédité, cycle de trois ans
ISO/IEC 42001CertificationCertificat pour le système de management de l'IA, structuré comme ISO 27001
SOC 2Rapport d'assuranceRapport d'un cabinet d'audit, type I à une date donnée ou type II sur une période
BSI C5AttestationAttestation d'un commissaire aux comptes selon ISAE 3000, à une date ou sur une période
NIS2Obligation légalePas de certificat. Preuve auprès de l'autorité, notifications à 24 et 72 heures et à un mois, approbation de la direction
DORARèglement européenPas de certificat. Preuve auprès de l'autorité, registre d'information, programme de tests
RGPDRèglement européenPas de certificat. Responsabilité, registre des traitements, mesures techniques et organisationnelles
NIST CSF 2.0Cadre de référenceAucune attestation prévue. Un langage pour présenter la maturité à la direction, au conseil et aux assureurs
HACCPRèglement européenPas de certificat propre. Procédures fondées sur les principes HACCP selon le règlement (CE) n° 852/2004, contrôlées par les services officiels
Référentiel propreCréé par vousExigences de groupe, exigences contractuelles de clients, normes sectorielles sans module existant

Une preuve, plusieurs référentiels

Le même fait est demandé par plusieurs référentiels. La gestion des accès figure à l'annexe A d'ISO 27001, dans la mesure 9 de NIS2, dans la gestion du risque TIC de DORA et dans les critères communs SOC 2 — quatre fois la même question.

  • Une preuve est déposée une fois et rattachée à toutes les exigences qu'elle sert.
  • Si elle change, elle change partout. Si elle expire, elle expire partout.
  • Nous disons aussi ce qui ne se transpose pas : les délais de notification de NIS2 et de DORA ne sont pas identiques, et le registre d'information de DORA n'a pas d'équivalent dans ISO 27001.
  • Nous ne citons volontairement aucun pourcentage. Qui affirme que deux référentiels se recoupent à 80 % n'a pas vu votre périmètre.

Ce qui nous distingue des grands fournisseurs

Pas tout, honnêtement. Mais ces quatre points décident régulièrement de l'achat.

01

Les référentiels européens ne sont pas un supplément

Chez les fournisseurs issus du monde SOC 2, NIS2, DORA et BSI C5 sont ajoutés après coup. Ici ce sont des modules à part entière, avec leurs propres preuves, délais de notification et registre d'information.

02

Conçu et hébergé en Allemagne

Exploitation chez creoline, support également sur place. Aucun détour par des centres de données étrangers, aucun accès sous droit étranger — et une question de moins dans le questionnaire fournisseur.

03

Nous ne certifions pas

Vous choisissez librement votre organisme de certification, ou l'un de notre réseau de partenaires. Selon ISO/IEC 17021, un organisme ne peut à la fois conseiller et certifier ; cette séparation protège votre certificat.

04

Des rôles qui séparent l'interne de l'externe

Six rôles, dont un accès auditeur en lecture seule, toujours externe, et un rôle distinct pour les consultants que vous faites intervenir. Un audit doit montrer qui a contrôlé et qui a contribué.

Ce que cela coûte

La licence est par référentiel. Cela semble plus cher qu'un abonnement tout compris, mais ce n'est généralement pas le cas : vous payez ce que vous pilotez réellement. Qui ne doit démontrer que NIS2 ne paie pas ISO 27001 en plus.

Entrée de gamme, hors taxes, édition Basic : BSI C5 et le RGPD à partir de 2.400 € par an, ISO 9001 à partir de 3.800 €, NIS2, DORA et SOC 2 à partir de 4.500 €, ISO 27001 à partir de 9.000 €. Si ISO 27001 ou ISO 9001 fait partie de l'offre, chaque référentiel supplémentaire coûte 5 % de moins de façon permanente. Un engagement d'un an retire encore 5 %.

Exemple chiffré

Prestataire de services, 60 salariés. ISO 9001 pour les clients, NIS2 en raison du secteur et de la taille, le RGPD de toute façon. Édition Basic, engagement d'un an. ISO 9001 fait partie de l'offre — d'où la remise sur les deux autres.

ISO 9001, prix annuel3.800,00 €
NIS2, prix annuel4.500,00 €
RGPD, prix annuel2.400,00 €
Référentiels supplémentaires, −5 % sur NIS2 et RGPD−345,00 €
Engagement d'un an, −5 %−517,75 €
Total année 1, hors taxes9.837,25 €
820 €par mois en moyenne — pour trois référentiels

L'engagement d'un an est facturé une fois par an. En paiement mensuel, cela revient à 862,92 € par mois, sans la remise d'engagement.

Basic signifie cinq utilisateurs internes et 1 Go de stockage de preuves. Pour davantage, l'édition Professional revient à 12.788,42 € la première année.

Voir la grille tarifaire complète

Tous les prix hors taxes. Les honoraires de l'organisme de certification s'ajoutent séparément — il doit facturer de façon indépendante.

Des outils de travail utilisables même sans nous

Nous publions les outils avec lesquels nous travaillons nous-mêmes. Si vous vous en sortez avec eux et n'avez plus besoin de nous, gardez-les.

01

Listes de contrôle et dossiers de preuves

ISO 27001 avec les 93 mesures et 28 points de contrôle des chapitres, NIS2 avec 40 points de contrôle, DORA avec 50 exigences — au format Excel et PDF.

02

Modèles de notification d'incident

Alerte précoce à 24 heures, notification à 72 heures, rapport final à un mois, ainsi que les mesures immédiates des deux premières heures.

03

Guides

ISO 9001 en trois mois, le dossier de preuves pour les cabinets médicaux allemands et le livre blanc sur les raisons pour lesquelles la conformité échoue dans les tableurs.

Questions fréquentes

Aux organisations qui doivent démontrer au moins un référentiel et constatent qu'un tableur ne suffit plus — généralement dès qu'un deuxième référentiel arrive ou que le premier audit de surveillance approche.

Commencer par un référentiel

Quatorze jours d'essai, sans données de paiement. Apportez votre tableur actuel — c'est là que la différence se voit le plus vite.